过去几个月,Windows 安全圈里最具争议的人物,恐怕非 Nightmare-Eclipse(又名 Chaotic Eclipse) 莫属。
这名安全研究员接连公开多个尚未修复的 Windows 零日漏洞,涉及 Windows Defender、BitLocker 等多个核心组件,几乎每隔几天就会放出一个新的漏洞利用代码。
与多数遵循“协调披露”原则的研究员不同,Nightmare Eclipse 并不掩饰自己与微软之间的矛盾。他多次公开表示,之所以选择直接公开漏洞,是因为对微软安全响应中心(MSRC)的处理方式极度不满,自己没有拿到漏洞赏金计划中的一分钱,却遭到了各种为难。
而微软方面也采取了强硬措施,直接封禁了这名研究员的 GitHub 账号,以及迅速删除了相关漏洞仓库。随后又有消息称,微软还注销了 Nightmare Eclipse 专门用来提交漏洞报告的微软账号。
如今,这场持续数月的冲突再次升级——在 GitHub 封号后不久,Nightmare Eclipse
转移至 GitLab 的账号也被关闭。同时,他还公开放话称,7 月 14 日将有新的行动。
“我从来不想这么做......”
这场对抗并非突发矛盾,而是长达近两个月的持续对立,一切根源要追溯到 2026 年 3 月底。
3 月 26 日,Nightmare Eclipse 新建了一个博客,发布的第一篇帖子就是《我从来不想这么做......》。
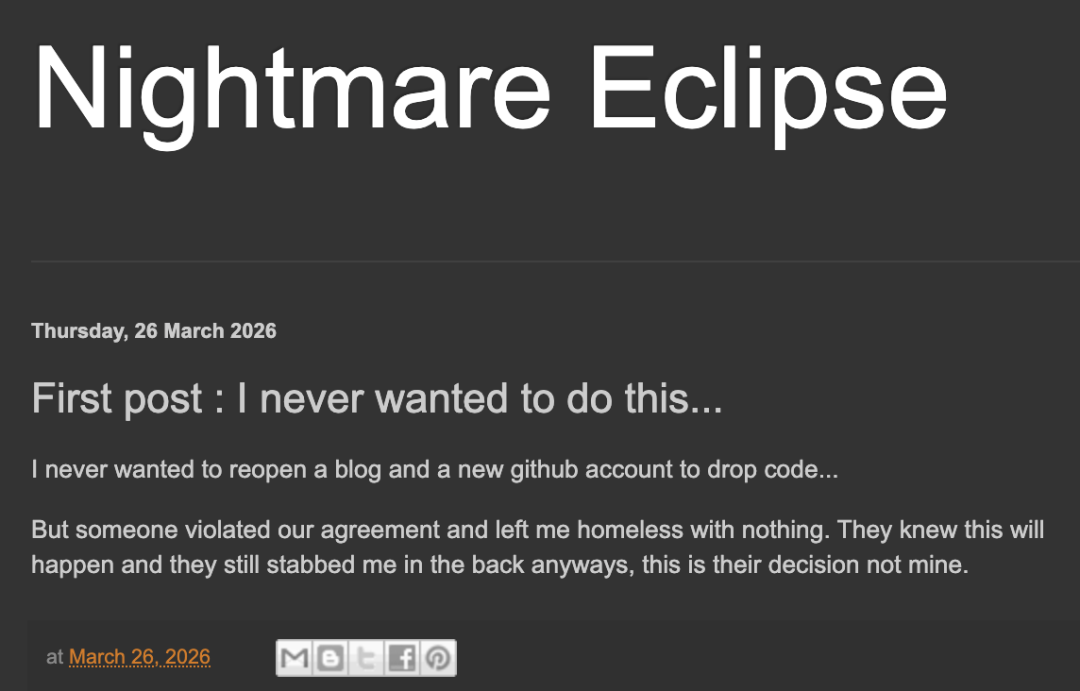
帖子中,他声称,自己从来不想重新开一个博客,也不想再注册一个新的 GitHub 账号来发布这些代码……
“但有人违背了我们之间的约定,让我变得一无所有,甚至无家可归。他们明知道事情会发展成这样,却依然选择从背后捅我一刀。这是他们的决定,不是我的。”
当时,外界并不清楚他所指的对象是谁。
直至几天后,他给出了答案,也公开披露了一个名为 BlueHammer 的漏洞。
Nightmare Eclipse 将矛头指向微软和 MSRC,他在帖子中写道:
「我之前并不是在虚张声势地威胁微软,现在我又来了。
https://github.com/Nightmare-Eclipse/BlueHammer(已被删除)
和前几次不同,这次我不会解释它的工作原理。你们这些“天才”自己去研究吧。
另外,特别感谢 MSRC(微软安全响应中心)的管理层,让这一切成为可能!!!
还要特别“感谢”Tom Gallagher!」
值得注意的是,这些关于微软行为的描述均来自 Nightmare Eclipse 本人的说法,微软方面并未公开回应相关指控。
简单来看,BlueHammer 是一处 Windows Defender 权限提升漏洞。攻击者
在获取普通用户权限后,可借助该漏洞提升至系统最高权限。实际攻击中,攻击者即便仅获得设备的普通访问权限,也能借此实现深度入侵,窃取本地敏感凭证,执行普通用户权限无法完成的各类高危操作。
截至目前,BlueHammer 获得微软官方编号(CVE-2026-33825)并已完成修复的漏洞。
不过,该漏洞的官方署名提交者为 Zen Dodd 和 Yuanpei Xu ,并非 Nightmare Eclipse。
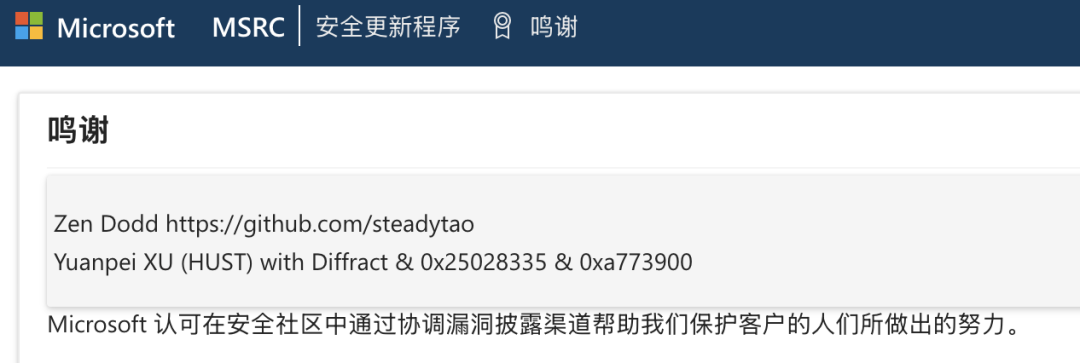
有外媒猜测,这一情况存在两种可能:一是该漏洞被多人独立发现;二是微软出于考量,拒绝为这名不合规披露漏洞的攻击者署名。
免费领 100 小时云算力|CSDN 读者专属福利
扫码即刻领取,每月还有显卡、AIPC 等实物好礼抽奖咖啡领取链接:https://s.csdn.cn/4nPsOp
六周六个 0day
自此之后,Nightmare Eclipse 进入持续公开漏洞的状态。
短短六周,他公开了除了 BlueHammer 之外的其他五个漏洞,还陆续发布了多个 Windows 漏洞利用工具。其中包括:
-
RedSun:同样是 Windows Defender 权限提升漏洞。该漏洞的攻击路径与 BlueHammer 不同,但最终效果一致:欺骗系统,让攻击者的代码以最高权限运行,一次小规模入侵最终会演变为对整台设备的完全控制。
UnDefend:该工具不会直接帮助攻击者夺取设备控制权,核心作用是破坏微软 Defender 的防护能力。公开分析报告显示,它会阻碍 Defender 更新病毒库、检测新型威胁,同时让系统表面看起来运行正常。在完整攻击链路中,它主要用于规避安全检测:攻击者完成权限提升后,借助该工具可大幅降低后续恶意行为被发现的概率。
GreenPlasma:属于 Windows 本地权限提升漏洞。此次公开的并非一套完整可直接使用的攻击程序,而是基础代码模块。技术成熟的攻击者可在此基础上二次开发,进而获取高权限。该漏洞的意义在于,攻击范围不再局限于 Defender,延伸到了 Windows 更多底层组件。
YellowKey:可绕过 BitLocker 磁盘加密机制。若设备仅采用可信平台模块单独加密模式,持有设备物理访问权限的人员,就能读取加密磁盘内的数据。简单来说,搭载默认 BitLocker 配置的笔记本电脑一旦失窃,风险会急剧升高,攻击者可利用系统恢复相关机制解锁加密磁盘。这直接削弱了设备遗失后的核心数据防护能力。不过,搭配开机 PIN 码、固件密码以及规范的设备管理制度,能够有效降低该漏洞带来的威胁。
MiniPlasma:属于 Windows 本地权限提升漏洞。此次公开的并非一套完整可直接使用的攻击程序,而是基础代码模块。技术成熟的攻击者可在此基础上二次开发,进而获取高权限。、
重点在于,这些漏洞并非胡编乱造,已有多名安全研究员在真实网络环境中观测到这些漏洞被组合使用。据《今日安全》报道,攻击者常将这批针对 Defender 的漏洞与勒索软件搭配使用,以此达成最终攻击目的。
研究员的不满:”
他们会毁掉我的人生“
真正让争议升级的,并不是漏洞本身,而是 Nightmare Eclipse 所采取的方式。
事实上,按照行业惯例,研究人员通常会给予厂商数十天甚至数个月修复窗口,再公开技术细节。
而在 Nightmare-Eclipse 看来,如果厂商长期忽视漏洞,那么公开就是推动问题解决最有效的方式。
对此,他在后续帖子中也谈到了自己本来不想变为“坏人”:
「我曾被他们亲口告知,他们会毁掉我的人生。而他们后来也确实这么做了......对我来说,他们夺走了我的一切。他们各种为难,使尽了各种幼稚的手段。有一段时间,情况糟糕到让我怀疑自己面对的究竟是一家大型跨国公司,还是某个以看我受苦为乐的人。
遗憾的是,那些本有能力阻止这些公开披露事件发生的人,不仅毫不在意,甚至似乎还在推动更严重的漏洞被释放出来。我原本并不想做这些事,也不想变成所谓的“坏人”。但他们正在不断刺激我,逼着我开始公开远程代码执行(RCE)漏洞。
而在未来某个时候,我确实会这么做。我会亲自确保,微软每发布一次补丁,事情都会变得比上一次更“有趣”。」
基于这些不满,多个漏洞在尚未修复的情况下便被公开发布,部分项目甚至直接附带完整利用代码。
GitHub 出手直接封号,GitLab 也迅速跟进
随着漏洞公开频率越来越高,微软终于采取行动。
5 月下旬,GitHub 突然封禁了 Nightmare Eclipse 的账号。其仓库中保存的大量漏洞利用代码也随之消失。
由于 GitHub 本身归微软所有,这一举动立刻引发争议。
支持微软的人认为,公开未修复漏洞本身就极不负责任,这种行为相当于为整个网络黑产圈提供攻击工具,间接助长了各类入侵行为。
但另一部分人则认为:微软既是漏洞厂商,又是 GitHub 所有者。当一个研究员专门披露微软漏洞时,微软控制的平台突然将其封禁,这难免让人怀疑是否存在利益冲突。
外媒 Cybernews 在报道中甚至将其称为:“被激怒的研究员与微软之间不断升级的报复战”。
此外,被 GitHub 封禁后,Nightmare-Eclipse 很快转移阵地。不少人原本以为 GitLab 会成为新的托管平台。结果没过几天,情况再次反转。
GitLab 于 5 月 26 日也已经封停了 Nightmare Eclipse 的账号。
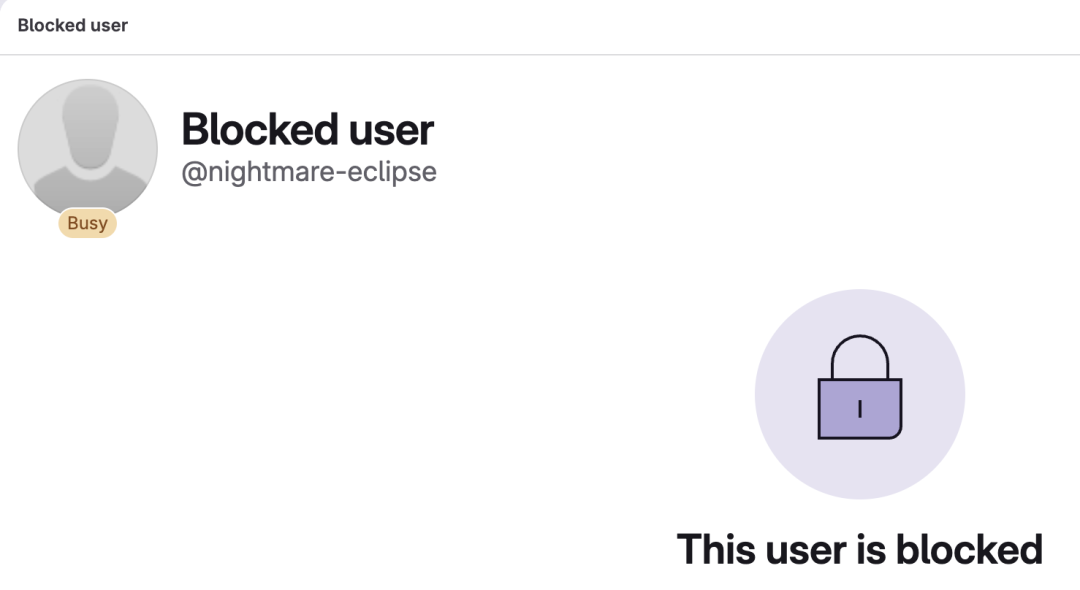
对于 GitLab 的具体封禁原因,目前官方尚未公开说明。不过从时间节点来看,很难不让外界将其与此前 GitHub 的封禁联系起来。一些安全从业者认为,这是平台在降低法律和安全风险。
种种过激操作背后,也有很多人猜测 Nightmare Eclipse 的真实身份。
从 Nightmare Eclipse 所展现出的技术能力来看,也让外界猜测他曾是微软员工。不过,这一传闻尚未得到证实,但此人对微软代码库与系统架构的熟悉程度,完全达到内部人员水准。甚至可以确定的是,他确实掌握着发现 Windows 深层漏洞的能力。
随着账号被封,Nightmare Eclipse 的情绪明显进一步升级。
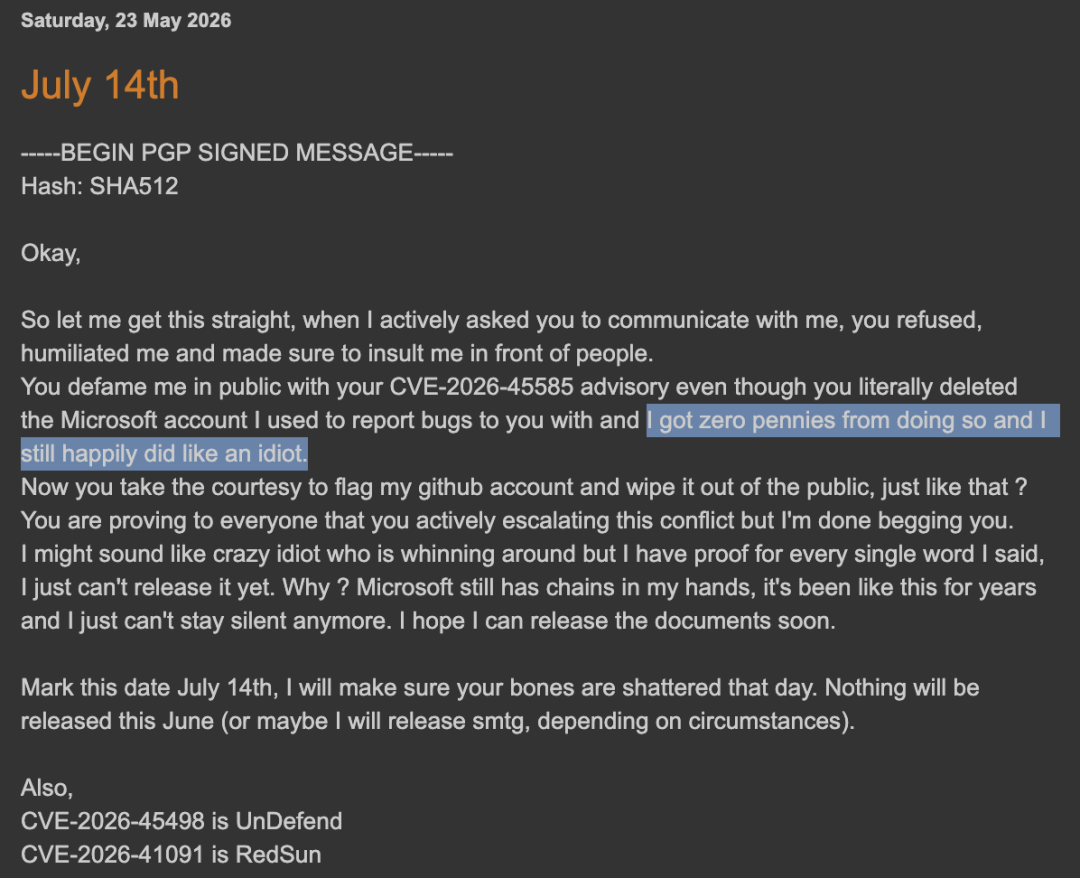
他最新发文分享了自己这么做的具体原因:
“让我把事情捋清楚。当我主动请求你们与我沟通时,你们拒绝了我,羞辱了我,还想方设法当着别人的面侮辱我。
你们在 CVE-2026-45585 的安全公告中公开抹黑我。可事实上,正是你们删除了我用来向微软提交漏洞报告的那个微软账号。我从提交这些漏洞中一分钱都没拿到,却还是像个傻子一样乐此不疲地帮你们报告问题。
现在,你们又进一步举报了我的 GitHub 账号,直接把它从公众视野中抹掉?就这么轻而易举?
你们正在向所有人证明,是你们在主动升级这场冲突。但我已经不打算再求你们了。也许我听起来像个疯子,像个只会抱怨的傻瓜,但我说的每一句话都有证据。只是现在我还不能公开。
为什么?因为微软依然用锁链束缚着我。
这种情况已经持续很多年了,而我已经无法继续保持沉默。我希望很快就能把相关文件公布出来。
记住这个日期:7 月 14 日。那一天,我会确保把你们的“骨头彻底打碎”。6 月份不会有任何东西公开。当然,也许会发点什么,具体要看情况。」
最后
如今,Nightmare Eclipse 的 GitHub 和 GitLab 账号都已消失,但事件显然远未结束。按照其最新表态,他仍在继续研究新的 Windows 漏洞,并计划未来公开更多内容。
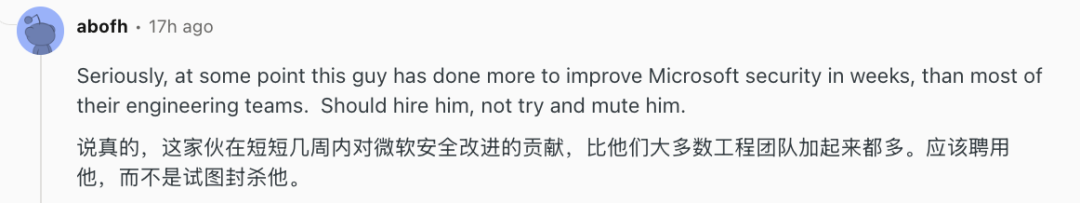
随着事情的发酵,也有网友认为:“这个研究员在短短几周内对微软安全改进的贡献,比他们大多数工程团队加起来都多。应该聘用他,而不是试图封杀他。”
对于微软而言,眼下最大的麻烦或许已经不再是某一个具体漏洞,而是如何避免与更多安全研究员走到这种彻底对立的局面。因为当一个掌握 0day 挖掘能力的人决定放弃协调披露规则时,受影响的往往不只是厂商本身,而是整个生态系统。
参考:
https://www.tomshardware.com/tech-industry/cyber-security/microsofts-github-bans-security-researcher-who-posted-zero-day-windows-exploits-because-company-ruined-their-life-expert-claims-action-is-vindictive-and-promises-further-retaliation
https://deadeclipse666.blogspot.com/search
https://blog.barracuda.com/2026/05/19/nightmare-eclipse-zero-days-grudge
推荐阅读:
华为韬定律刷屏,程序员真正该读懂的信号是什么? | 硅基时间
谷歌辞职、创业失败、重读神经科学,她说 AI 时代最危险的事是外包你的思考 | 万有引力
免费领取 100 小时 AI 算力|CSDN 读者福利
加入 AI 开发者计划获取:
✅ AI 算力资源
✅ 官方技术社群
✅ Workshop 与 AI Academy
✅ 开发者专属福利
立即扫码,前 50 名额外领取「瑞幸咖啡」
咖啡领取链接:
https://s.csdn.cn/4nPsOp