在网络安全领域,有一个被称为 “GitHub Dorks”( GitHub 傻瓜式搜索/语法挖掘)的技巧。正如 @hackinarticles 所分享的这份速查表所示, GitHub 并不只是代码仓库,如果不加以规范,它会变成一个向全世界敞开的“机密数据库”。
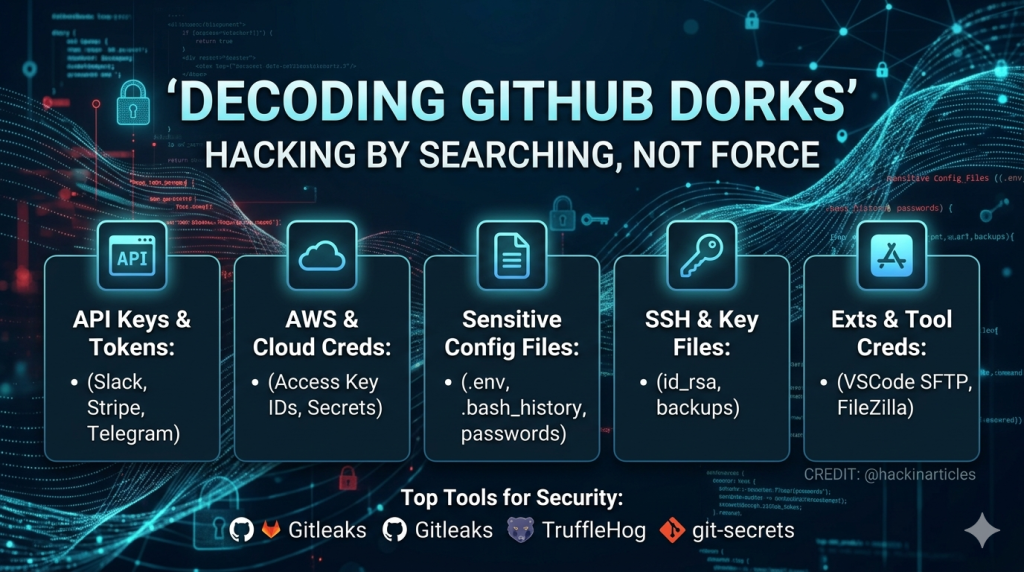
以下是基于该速查表的深度解析,揭示了那些隐藏在公开代码背后的敏感信息。
许多开发者在提交代码时,往往会不小心将包含敏感凭证的文件推送到公共仓库。黑客利用特定的搜索语法,可以像在 Google 上搜索信息一样,精准地“挖掘”出这些秘密。
这是最常见也最危险的泄露点。通过搜索特定的关键词,攻击者可以获取:
- Slack/Telegram 令牌:获取企业内部通讯权限。
- Shodan/Heroku API 密钥:操控云服务或扫描基础设施。
- GitHub/Homebrew 令牌:甚至可能导致供应链攻击,通过你的账户修改其他项目。
如果 AWS 的访问密钥( Access Key ID )泄露,后果不堪设想。
- 搜索目标:S3_ACCESS_KEY_ID、`aws_[敏感信息已移除] 等。
- 后果:攻击者可以接管你的 S3 存储桶,窃取大量用户数据,甚至利用你的云资源进行挖矿,让你背负巨额账单。
这是速查表中最庞大的部分。很多开发者认为只要文件名不起眼就安全,但实际上:
- .env 文件:通常包含数据库密码、邮件服务器配置和 API 秘密。
- .bash_history:记录了用户在终端输入的命令,往往包含明文密码。
- id_rsa / id_dsa:这是你的 SSH 私钥!一旦泄露,攻击者可以直接远程登录你的服务器。
- wp-config.php: WordPress 的核心配置,包含数据库连接的所有细节。
一些开发工具(如 VSCode 的 SFTP 插件、 FileZilla )会将连接信息保存在本地 JSON 或 XML 文件中。如果这些配置文件被意外上传,你的 FTP/SFTP 服务器就等同于“裸奔”。
图中还列出了一些专业级的自动化工具,它们既是黑客的利刃,也是开发者的盾牌:
- Gitleaks & TruffleHog:用于扫描仓库历史记录中的秘密。
- Git-[敏感信息已移除]
- ShhGit**:实时监控 GitHub 上的敏感信息泄露。
1.善用 .gitignore:在项目初始化时,务必将 .env、config.json、*.pem 等文件加入忽略列表。3.定期审计:使用上述工具定期扫描自己的公开仓库。4.立即撤销:一旦发现密钥泄露,仅仅删除文件是不够的( Git 历史记录里依然存在)。你必须立即在服务端使该密钥失效,并生成新的密钥。
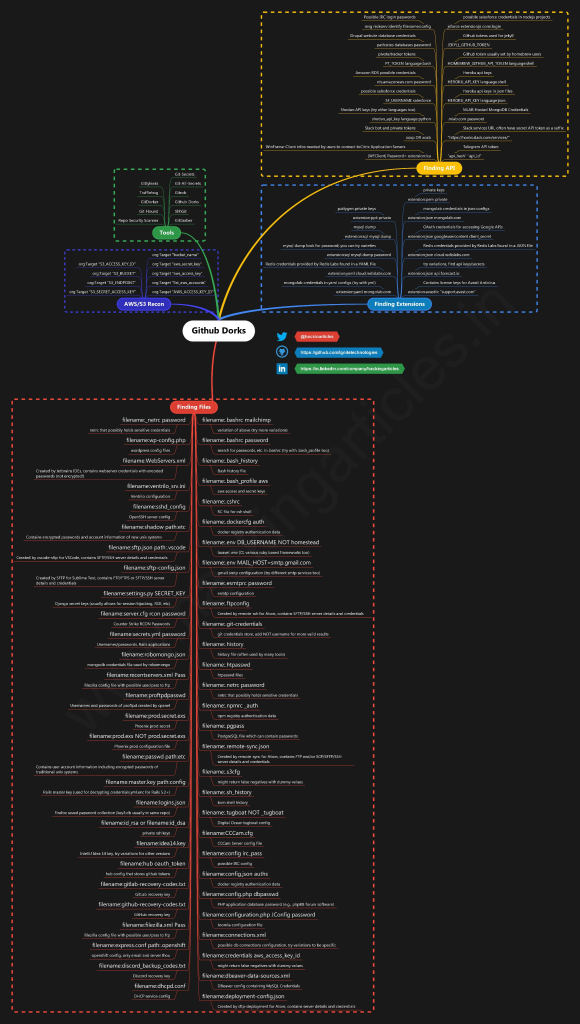
总结: 暴力破解已经过时了。在信息爆炸的今天,“会搜索”才是最高效的渗透方式。作为开发者,请务必管好你的代码仓库,别让你的“无心之失”成为别人的“战利品”。
鸣谢:@hackinarticles 提供的精彩速查表。