三天,五万七千颗 star。
这是我最近在 GitHub 上看到的最离谱的数字。一个叫 REA 的开源项目,10 月 7 号上线,第二天直接冲上趋势榜第一,现在 57.2k star、11.2k fork,还在涨。三天,你敢信???
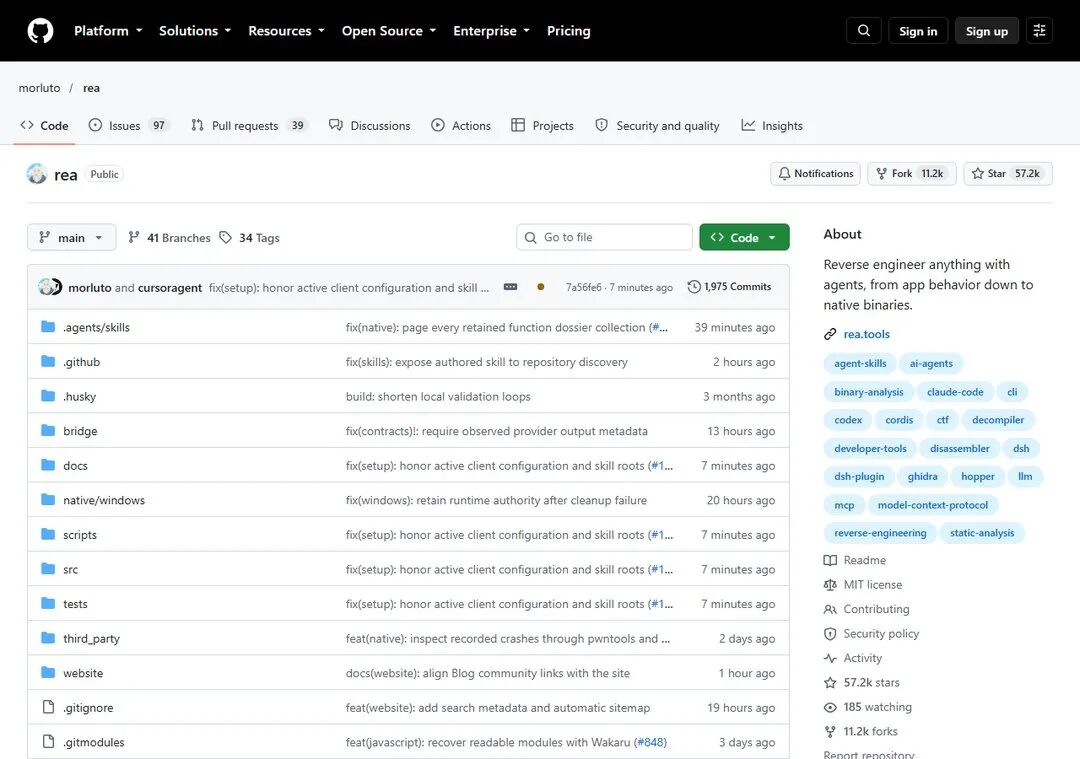
▲ REA 仓库页面,三天 57.2k star(来源 GitHub morluto/rea)
它干的事,一句话就能说清。逆向工程一切。
你对着 AI 说一句「帮我搞明白这个软件里某某功能是怎么实现的」,它就把那个软件从头到尾拆开,一路拆到二进制层面,把证据摆在你面前。
REA 是一个叫 morluto 的开发者做的,全称 Reverse Engineer Anything。它本身不干活,它是个插头,技术上叫 MCP。一头插在你的 AI 编程工具上,Claude Code、Codex、Cursor 都行,另一头接着一堆专业逆向工具。
这些工具的名字,你大概率听过几个,Ghidra、Hopper、IDA。全是逆向工程师吃饭的家伙,以前想用明白一个,没几年功夫下不来。现在 REA 把它们打包塞给你的 Agent,让它替你去开。
为什么非得是个插头。因为逆向这个活,难点从来不在按哪个按钮,而在「接下来该看哪」。反编译出来的东西是一片汪洋,几千个函数,每个都是天书。得知道顺着哪条调用链往下摸,摸到哪一步该停下来看汇编,哪一步可以直接跳过。这个判断,以前是逆向工程师的看家本领,现在交给 Agent 来做,它盯半天不累,还不嫌枯燥。
而这些专业工具,各有各的脾气,接口五花八门。REA 把它们统一包成一套工具,Agent 想用谁就调谁,这就是 MCP 干的事。你不用懂这些,装好就行。
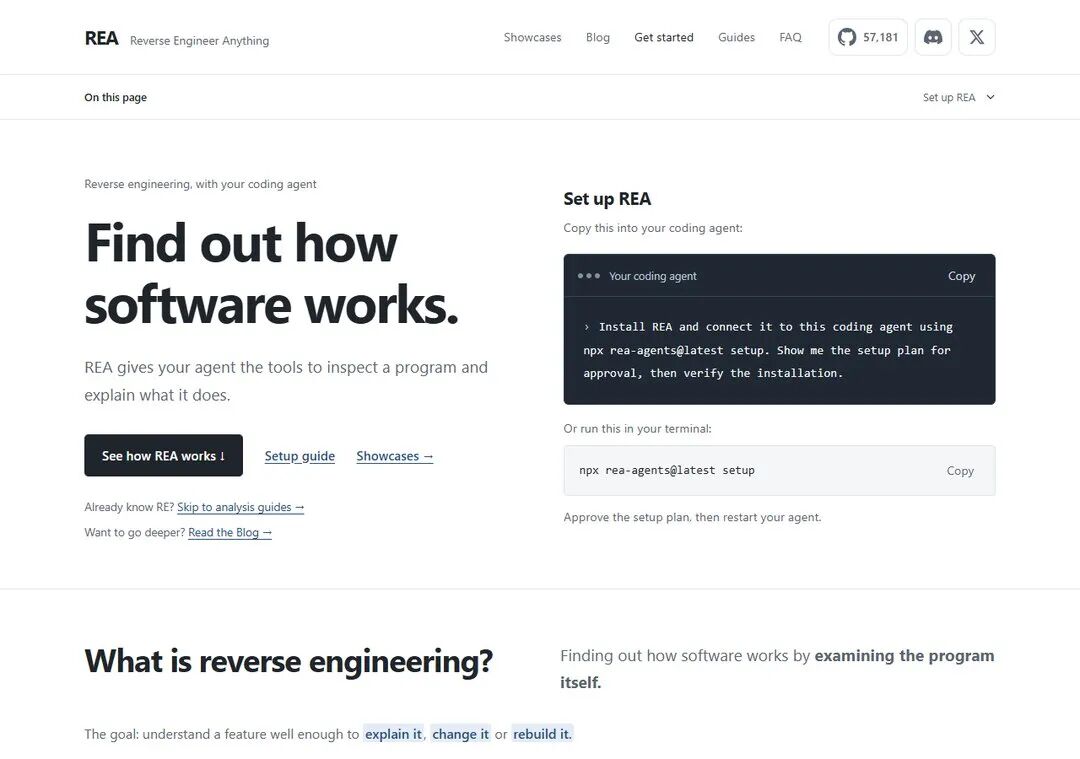
▲ REA 官网首页,把 setup 提示词直接递给你的 Agent(来源 rea.tools)
用起来就三步。
1. 第 1 步 把 REA 的 GitHub 链接丢给 Claude Code 或 Codex,说一句帮我装上 REA
2. 第 2 步 装好后,指着任何一个软件问,这个功能是怎么实现的,给我看证据
3. 第 3 步 觉得靠谱,就让它照着给你的项目也写一个
剩下的它自己跑,你只在它问的时候回一句。
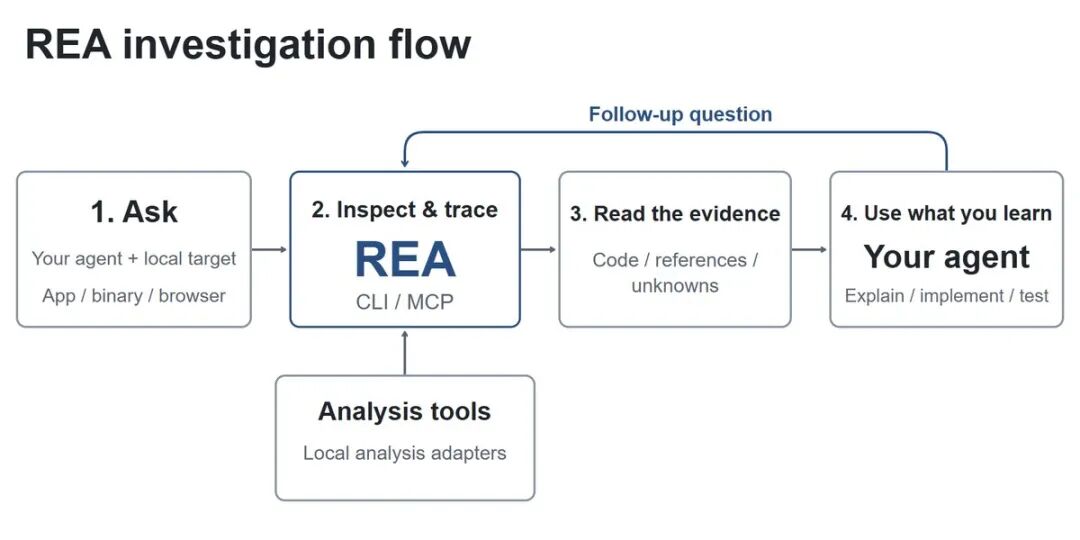
▲ 官方画的调查流程,提问、拆解、读证据、照着做(来源 morluto/rea)
上面这张图是官方画的流程。你提问,REA 去拆,你读证据,你的 Agent 照着实现。看着平平无奇,但你能拆的东西,名单有点吓人。
只要是能在你电脑上跑起来的东西,它都能问。
这里有个细节我觉得特别讲究。AI 最被人诟病的是幻觉,一本正经地胡说八道。而逆向工程恰恰是全世界最容不得幻觉的行当,你编一个不存在的后门,别人照着去查,全部白干。
REA 的解法很硬,每个结论后面必须挂着证据,代码在哪一行、调用了谁,一条条列清楚,同时还得写明哪些部分还没弄明白。它不光告诉你答案,还告诉你它不知道什么。我觉得这个设计比功能本身值钱。
还有一条,所有分析都在你自己的电脑上跑。你拆的那个软件,不会上传到任何服务器。这条对想拿它做安全审计的人很关键,也顺带回答了一个很多人担心的问题,我拆个 App,它会不会把我的东西传出去。不会,拆别人的软件,你的数据不出门。
官方还写了些更实在的用途。一个团队的老项目源码丢了,只剩编译好的程序,拿 REA 把里面的功能摸清楚,接着维护。一个软件厂商宣称做了某项安全加固,研究者拆开看看是不是真做了。这些活以前都得请专业团队,现在一条提问的事。
光说不练假把式,官方放了三个真实案例。
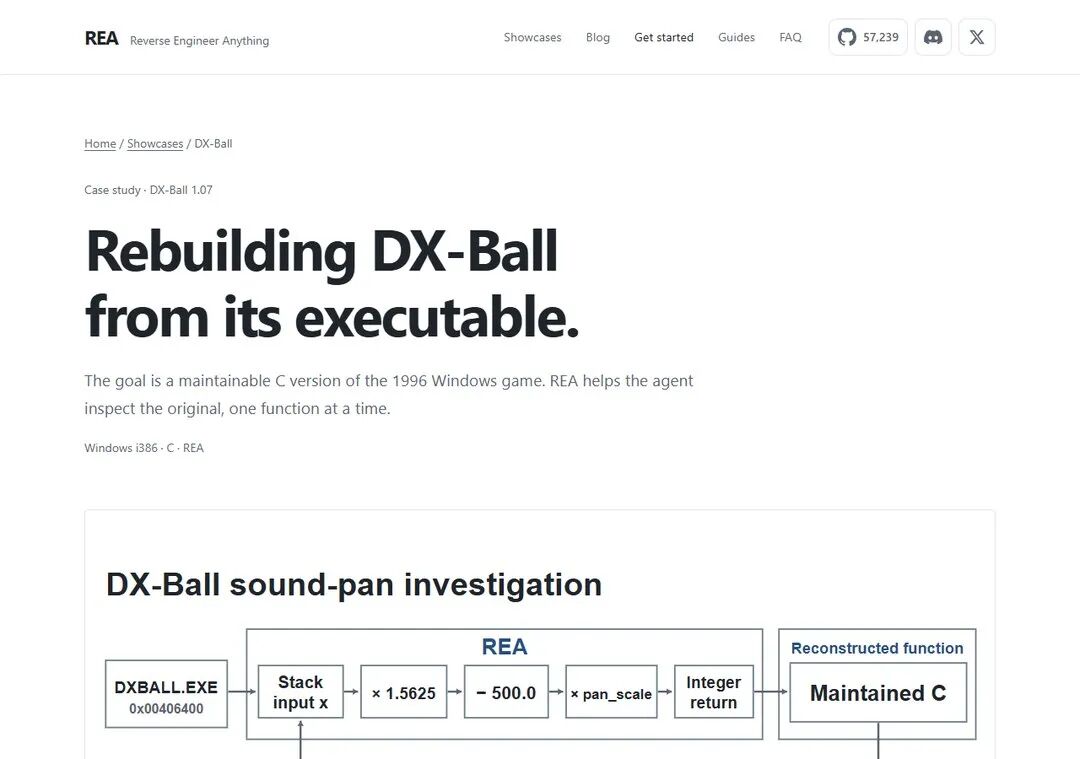
▲ DX-Ball 案例页,从 exe 还原出可维护的 C 代码(来源 rea.tools)
最有名的一个,是把 1996 年的老游戏 DX-Ball 从 exe 文件里拆开。游戏里音效的左右声道,是按球的位置算的,具体公式没人知道。Agent 顺着调用一层层摸进去,对着汇编把这段逻辑还原成了 C 语言。还原出来的函数,跑通了 3205 个测试用例,连编译出来的机器码都一模一样,63 个字节,一个不差。
另一个是把 Notion 的剪贴板功能从头追到尾,从界面层一路追进主进程,搞清楚它怎么识别富文本。还有一个更绝,把 90 年代东方 Project 弹幕游戏的弹幕计算,从 16 位汇编里给抠了回来。
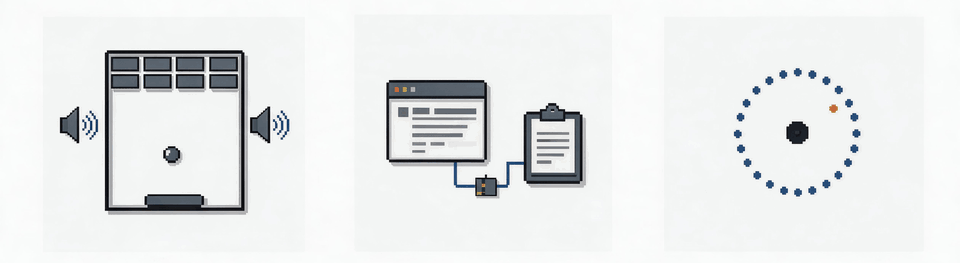
▲ 三个官方案例,DX-Ball 音效、Notion 剪贴板、东方弹幕(来源 morluto/rea)
以前这是专业逆向工程师几周的活,现在是一段对话。
把专业工具塞给 Agent,把专业门槛塌成一句提问,这个剧本最近一直在重演,REA 只是又推倒了一堵墙。
当然,冷水得泼。
它不是全自动的,官方那几个案例,每一个都老实写了哪里需要人工核对,版本要锁死,反编译出来的变量名要人过目确认。它也还原不出完整源码,你拿到的是函数级的逻辑,不是人家整个工程,变量名全是无意义的符号,可读性得靠 Agent 自己顺着语义补。我自己也还没来得及拿真软件上手试,光看案例就已经坐不住了,等跑完再单独跟你们汇报。
最重要的是法律边界。拿它学习、审计自己花钱买的软件、给老软件做兼容,没问题,这正是官方写的用途。拿去抄竞品、挖别人漏洞,那是另一回事,项目主页写得很清楚,后果自负。
说到这我想起前阵子的另一条新闻。一个叫 ARTEX 的开源渗透测试工具,被人拿去攻了韩国几家银行,六万八千人的数据泄露,项目后来被作者自己删了。
两个项目放一起看,挺有意思。ARTEX 自动化的是打进去,REA 自动化的是搞懂它怎么干活。一前一后,专业安全这行的两道工序,都在被 AI 吃掉。
以前一个软件闭源,别人想搞懂它,门槛高得像一堵墙。工具要学,汇编要啃,一个函数盯一个星期。现在墙还在,但墙上的门,谁都能推开一条缝了。
对做软件的人来说,靠「反正没人拆得开」混日子的时代,结束了。
而对普通人,这更像一个信号。逆向工程这三个字,以前听着就是黑客的专利,离你十万八千里。现在,它就是一句提问的事。
你身边那些你一直好奇到底怎么实现的软件,头一回,你可以真的去问了。
点赞、在看走一波。我们,下期见。
工具本身不稀缺。
稀缺的是,把工具放进正确场景里的判断力。
如果你总有一种信息缺失的恐慌,
总有一种被时代抛弃的焦虑,那就来拥抱AI!
本文为 AI 工具观察随笔,项目信息与数据来自 GitHub 仓库 morluto/rea 公开页面及 rea.tools 官网(数据截至 2026-10-10),配图取自项目仓库与官网公开页面,版权归原作者所有。逆向分析请在遵守当地法律与软件许可的前提下,仅用于学习、安全审计与互操作等合法用途。
觉得有用的话,点个「赞」和「在看」,我们,下期见。



