点击关注后,每天可以得到全网有趣的科技内容和一个有趣的程序员灵魂 ▶ ▶ ▶
Railway - 客户密钥泄露
LiteLLM - PyPI与Docker版本遭恶意投毒
Zeabur - 云基础设施被入侵
OpenCode - AI平台API密钥外泄
OVHcloud CLI - 官方客户端二进制文件被植入后门
Rank Math PRO - 官方插件内捆绑恶意程序
TeamUpdraft - 用户备份数据遭到攻陷
ConnectWise - 云备份账号身份凭证被窃取
Tensorlake - npm软件包被感染投毒
SubQuery - npm开源包被植入后门
GhostAction - GitHub仓库被注入恶意工作流
PHP - 出现高危远程代码执行漏洞
Node.js - 一次性修复多个安全漏洞
eMudhra - 证书颁发机构CA私钥被破解
Tailscale - 针对eMudhra证书事件做出安全适配
1、PHP(PHP2Shell)
两个严重漏洞 CVE-2026-109618 和 CVE-2026-109619,无需登录即可远程在服务器上执行任意代码(RCE),影响几乎所有用于网页服务的 PHP 版本。
解决方法:立即升级。
升级到 8.5.12、8.4.27、8.3.36 或 8.2.35。
旧版本(8.1 及更早)无官方补丁,建议升级。
但我发现还有好多人在 PHP5 版本,PHP 5.x、7.0–7.3 完全没有官方修复,7.4 / 8.0 / 8.1 只有源码级 backport(需要自己编译),Linux 发行版和商业 LTS 厂商可能会做部分回迁。
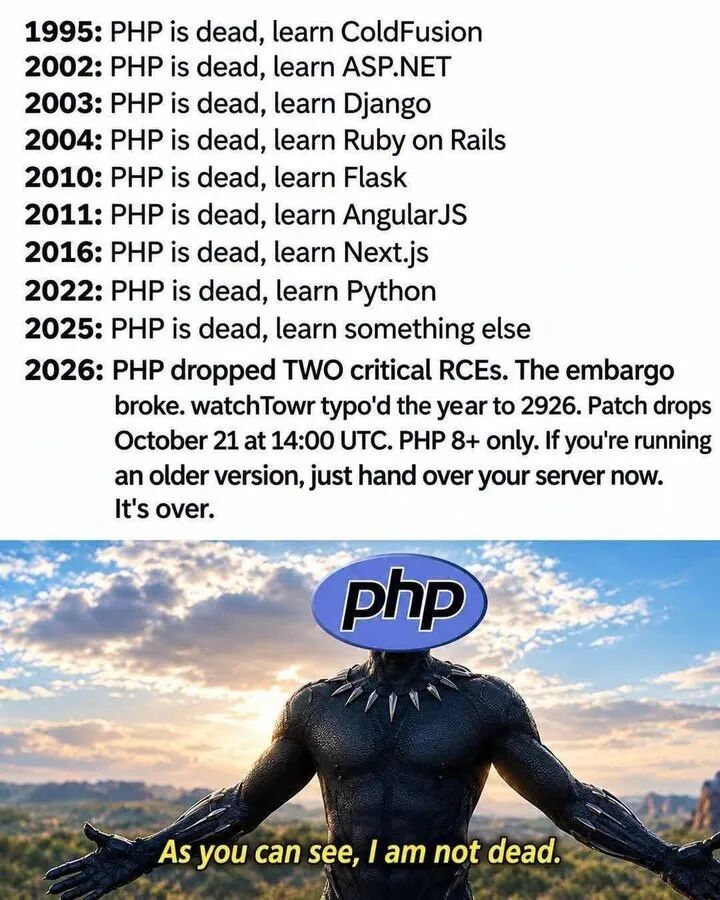
但 PHP5 要升级到 7.x、8.x 难度可以是非常大了,非常多的不兼容,可以说是破坏式升级,要修改的内容可不是一两天的事情,比如 mysql_* 扩展在 PHP 7 被彻底移除,必须改成 mysqli 或 PDO,很多旧函数、魔术方法行为改变,错误处理从 warning 变成 exception。严格类型、返回类型声明、命名参数、匹配表达式等新特性引入后,旧代码大量报错,另外很多 PHP5 时代的扩展早就停止维护。
而早期的 dedecms、discuz等 cms 又是大量的 php5,现在的建议就是:
2、GitLab
高危漏洞 CVE-2026-110264,未授权远程代码执行。
攻击者可通过精心构造的正则表达式(在 CI/CD 配置等场景)在服务器上执行任意代码,无需登录,影响自 7.0 起几乎所有版本(CE/EE),
这是 Gitlab 当月第二次类似正则相关满分漏洞。
解决方法:立即升级到 19.5.1、19.4.3、19.3.6、19.2.9、19.1.9、19.0.10 或 18.11.13。
3、Node.js
一次修复 10 个漏洞,其中 4 个高危,最严重的是 Brotli 解压模块内存越界写(CVE-2026-111497),可导致远程代码执行;另有 TLS 主机名验证绕过等问题。
解决方法:升级到22.23.4、24.22.1 或 26.12.1,重启所有 Node 进程,重建相关 Docker 镜像。
4. eMudhra(证书颁发机构)
这家 CA 有 8 张中间证书,私钥的数值都小于 256,其中一个就是 4,任何人几秒钟就能算出来,再去伪造受信任的网站证书。
解决方法:更新系统 CA 信任库、语言运行时捆绑证书(如 certifi)、重建镜像,使用受影响中间证书的站点需重新签发。
5. LiteLLM
1.107.0 版本在 PyPI 和官方 Docker 镜像里被投毒,带凭证窃取器和远控后门,存活约 2 小时。
解决方法:若安装过 1.107.0,立即检查 site-packages 中是否有 cook.pth/cook.py/sitecustomize.py,轮换所有凭证,回退到 1.106.2,重建环境。
6. Railway + OpenCode
Railway 的环境变量可能被解密,OpenCode Console 里用户存的 OpenAI、Anthropic、Google 密钥外泄。
解决方法:立即轮换所有相关密钥与环境变量,检查使用日志,撤销旧密钥。
7、Linux
Linux 内核自带的 KSMBD(内核版 SMB 文件共享服务,不是普通 Samba)里,刚被公开了两个 CVSS 9.0 的远程代码执行(RCE)漏洞。
- 其中一个完全不需要登录,只要服务器开了 445 端口、跑着 KSMBD,攻击者就能远程打。
- 另一个需要有可写共享 + RDMA 相关条件,门槛稍高。
- 目前主线内核还没有正式补丁,也还没分配 CVE 编号(Linux 惯例是修好再发 CVE)。
另外 Java 今天也发布了一份 Java 安全警报:CVE-2026-91403,CVSS 9.1,位于 JSSE(Java 的 TLS)中,并且可以通过网络无凭据方式利用。 受影响版本:Java SE 8u511、11.0.33、17.0.21、21.0.13、25.0.5 和 27.0.1,以及 GraalVM。
不过也不用担心,大家都被攻击等于没攻击,反正升级速度赶不上漏洞被发现速度,补了一个后面还有 10 个。
做好备份,免得被删库跑路就行~
没被攻击的反而要好好想想,是不是产品流量不够、没人盯上,存在感太低~
另外,搞不好这个 10 月份只是开始,也许是未来 10 年漏洞最少的一个月~



