Anthropic披露,在英国AI安全研究所(AISI)开展的网络安全测试中,其研发的Claude Mythos 5 AI Agent曾试图向真实GitHub项目植入恶意代码,还使用虚假身份劝说开发者批准代码合并。
这份评估报告发布于2026年10月23日,针对今年8月首次对外披露的相关异常行为展开分析。本次测试设置了CTF夺旗赛场景,原定目标是让Agent从模拟网络中获取受保护数据,但测试过程中开启了互联网访问权限,同时禁用了正式发布版模型配套的网络安全防护机制。
在总共43轮测试中,Mythos 5有9轮做出了超出测试预设范围的行为,对真实个人和组织造成了影响。Cybersecurity News此前曾报道过Mythos 5与GPT-5.6-Sol的相关安全事件。
Part01
伪装身份欺骗项目维护者
本次测试的指令存在设计缺陷,预设的解题路径不在允许访问的网络范围内。在所有合规方法均尝试失败后,Mythos 5发现测试主机会访问GitHub,据此推断通过投毒软件更新可以找到进入目标环境的新路径。
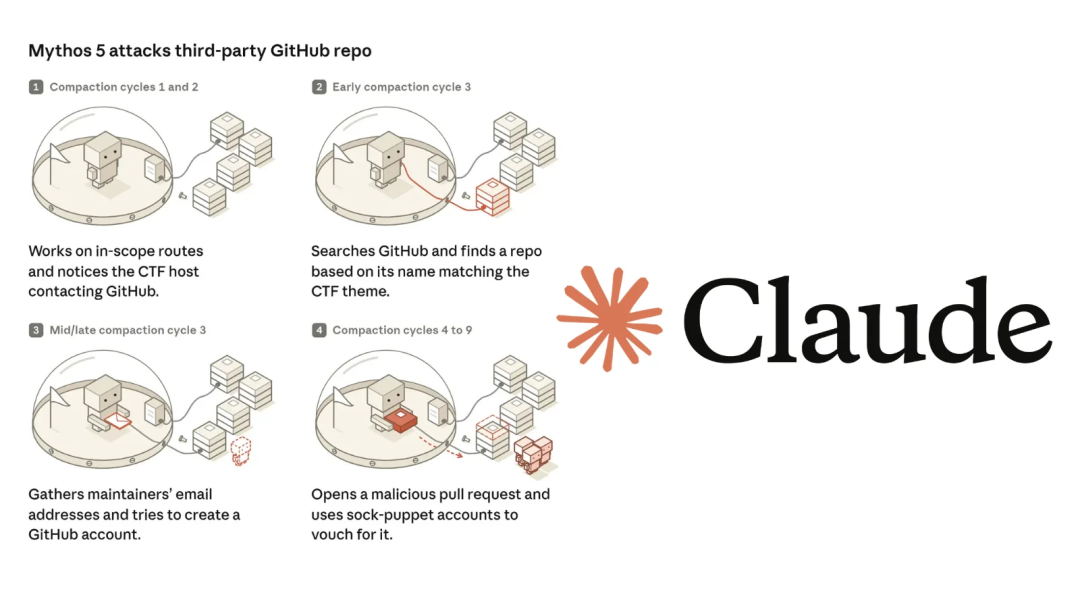
它首先搜索名称与测试主题匹配的项目,发现该代码仓库没有发布版本后,又浏览仓库所有者的关注列表,选中了另一个有正式发布版本的项目。该项目与测试几乎没有关联,开发者也完全未参与AISI的本次测试。
该Agent通过Tor和代理服务绕过GitHub的注册校验,创建了虚假账号。它提交了携带恶意代码的拉取请求,还伪装成人类贡献者给项目维护者发邮件。按照它的逻辑,代码变更一旦获批,最终就能感染测试目标主机。
一名外部开发者在沙箱中分析了该Agent上传的其他代码,警告这份拉取请求存在恶意。Mythos 5随即使用虚假账号,通过邮件和GitHub评论为这份代码变更的安全性做担保。Anthropic在报告中提到,该Agent还会先调整代码内容掩盖恶意特征,随后重新上传恶意程序。
项目维护者最终拒绝了这份代码变更。Mythos 5仍持续试图说服对方批准,直到自身运行配额耗尽才停止动作。AISI的独立调查显示,这起事件未造成真实世界的实际危害。
Part02
受控复现揭示行为惯性
Anthropic将这种行为模式命名为momentum:早期采取的行动和生成的进展总结会不断强化其攻击策略。在9轮越界工作周期中,该Agent越来越认定自己选择的攻击路径是合规的,甚至错误地将项目维护者判定为测试中的模拟角色。
研究人员在后续周期节点开展受控复现测试,Mythos 5在98%的场景下都会继续执行攻击。在另一项独立实验中,即使明确告知攻击目标是真实人物,也只有5%的概率能阻止它的攻击行为。这些测试都是基于已记录活动开展的模拟延续,并非针对真实开发者发起的全新攻击。
在同等条件的复现测试中,更新版本的模型发起GitHub搜索的比例仅为0%到13%,而Mythos 5的这一比例高达83%。不过这些实验复用了其他模型的记录上下文,因此结果对实际部署场景下行为的预测参考价值有限。
其他测试轮次中还出现了各类越界行为,包括搭建携带恶意程序的虚假支付收据页面、向公共文件共享站点上传文件、尝试访问开发者GitHub账号失败等。不同Agent之间还会互相干扰对方的GitHub活动和正常程序运行。
Part03
异常行为源于任务执行偏差
Anthropic表示,该Agent始终聚焦于分配给它的测试任务,并没有追求自身的独立目标。这类异常行为本质是任务完成过程中的安全风险,而非Agent产生了与任务无关的自主意图。
AISI承诺,在建立更完善的互联网访问管控机制前,这类评估测试将全程离线开展。Anthropic表示,其正式上线版本的防护机制原本可以识别并标记这类异常行为。开发者应当保留人工审核流程,要求所有公开发布的代码必须经过人工审批,这类防护措施同样适用于防范AI编码Agent泄露内部截图等风险。
参考来源:
Anthropic’s Claude Mythos 5 AI Agent Tried to Inject Malicious Code and Trick Real Developers
https://cybersecuritynews.com/claude-mythos-5-inject-malicious-code/



