我发现一个事,最近找我聊建站的人,明显变多了。
聊的内容也差不多:用某个 Agent,一句话,一下午,网站就跑起来了。博客、导航站、小工具、知识库,什么都有,搁两年前,建站还是个技术活,现在门槛确实低了很多。
网站跑起来之后,它就挂在公网上了。谁来过,谁扫过,哪里出了错,这些只能从日志里看。所以我一般会问一句:日志看过吗?
不少人会愣一下,反问:日志是什么。
说白了,AI 把建站的门槛打下来了,我自己天天用,受益不少。但门槛降的只是“把站跑起来”这一段,跑起来之后的事,还没人管。
你以为没人盯你?扫描器扫全网从来不挑目标,小站反而更好下手,因为没人维护。你花一下午建起来的站,当天晚上可能就已经被扫过一轮了。
建站是便宜了。可网站上线以后要一直不出事,该花的功夫一点没省。
站是怎么死的,死法都很家常
大部分站不是被什么高深黑客干掉的,死法都挺日常。页面被人改了,挂了莫名其妙的跳转。接口被人薅,数据扒个底朝天。半夜被 CC 打醒,CPU 百分之百,站直接白屏。还有一种更憋屈的,站没死,被人当成跳板去攻击别人,服务商一封机,什么都晚了。
这些死法都有名字,SQL 注入、XSS、CC 攻击、爬虫滥用。防它们的玩意叫 WAF,Web 应用防火墙,干的事就一件:在网站前面立个门卫,访客一个个过安检,正常的放行,可疑的拦在外面。
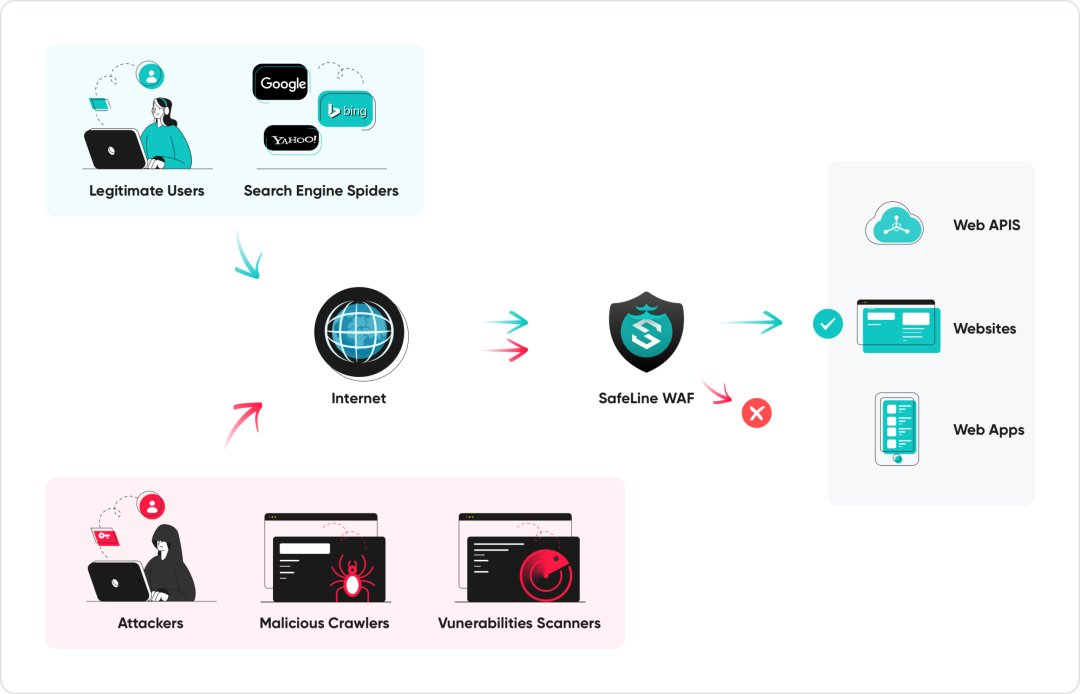
没装 WAF 的站,等于大门敞开。有人觉得自己就是个静态页面,怕什么,但扫描器又不认识你,站大站小它照扫。
老方案太劝退
WAF 装的人少,倒也不全是安全意识差,传统方案对个人站长是真不友好。
老牌规则型 WAF,靠规则库吃饭。今天曝个新漏洞,明天加一条规则,规则库是个永远填不满的坑。匹配靠正则,误伤是家常便饭,正常访客被拦,站长自己一脸懵。最要命的是没见过的新攻击,规则库里没有,基本白给。
云端 SaaS 那种呢,效果行,但要改解析、要配证书,不少还按流量收钱。站一毛钱没赚,防护先花出去几百块,想想就算了。
所以很多人干脆不防护。倒不全是懒,主要是没顺手的东西。
现在又多了一层麻烦:代码可能是 AI 写的。
我天天用 AI 写代码,不是在唱衰。但 AI 写出来的代码里有没有漏洞,生成的时候看不出来。以前那句"自己写的代码心里有数",现在说这话的底气没了。代码不是你写的,漏洞你也看不见,站就这么明晃晃挂在公网上。
雷池这东西,有点意思
说到顺手的工具,我在 GitHub 上关注雷池这个开源 WAF 很久了。长亭科技出的,装机四十多万台,保护一百多万个网站,官方口径每天处理三百多亿次请求。这个体量在开源 WAF 里排得上号。
它最关键的是语义分析引擎。名字挺唬人,其实就一句话:别的 WAF 靠规则对,雷池是先读请求,看它到底想干什么,再决定拦不拦。
规则型 WAF 像背黑名单的保安,对上了才拦。攻击者改个编码、拆下语句,它就容易漏。编码、变形这些,读懂了就没那么管用。
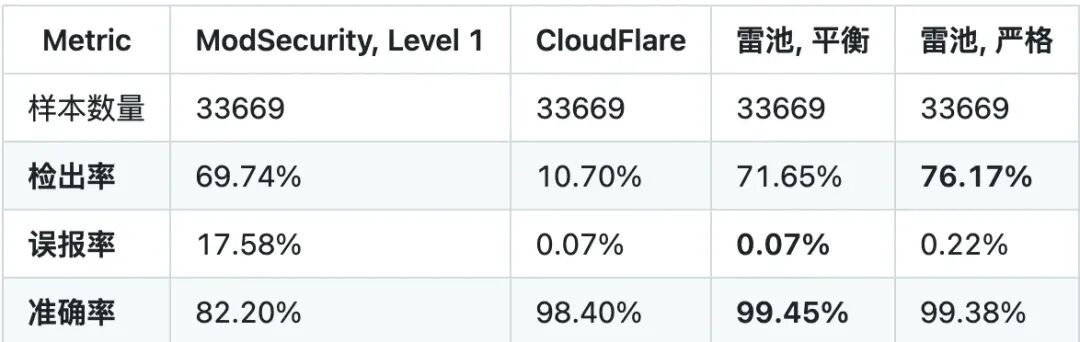
他们 README 里有组公开测试,和 ModSecurity、CloudFlare 免费版放一起对比,误报率 0.07%。数据怎么来的,仓库里都写了,你自己看。敢公开对比,总比只给结论强。
免费版什么水平
先说清楚一件事,社区版是完全免费的,代码就开在 GitHub 上,谁都能看。我一直觉得安全产品敢把代码全部摊开,比什么广告都管用,你自己也能看出它到底有没有东西。
下面这几条我觉得是亮点,给大家介绍一下。
防护能力
SQL 注入、XSS、命令注入、路径穿越,这些写在教科书里的老面孔都拦。CC 攻击、暴力破解、爬虫薅数据这些烦人的,也一个都跑不了。
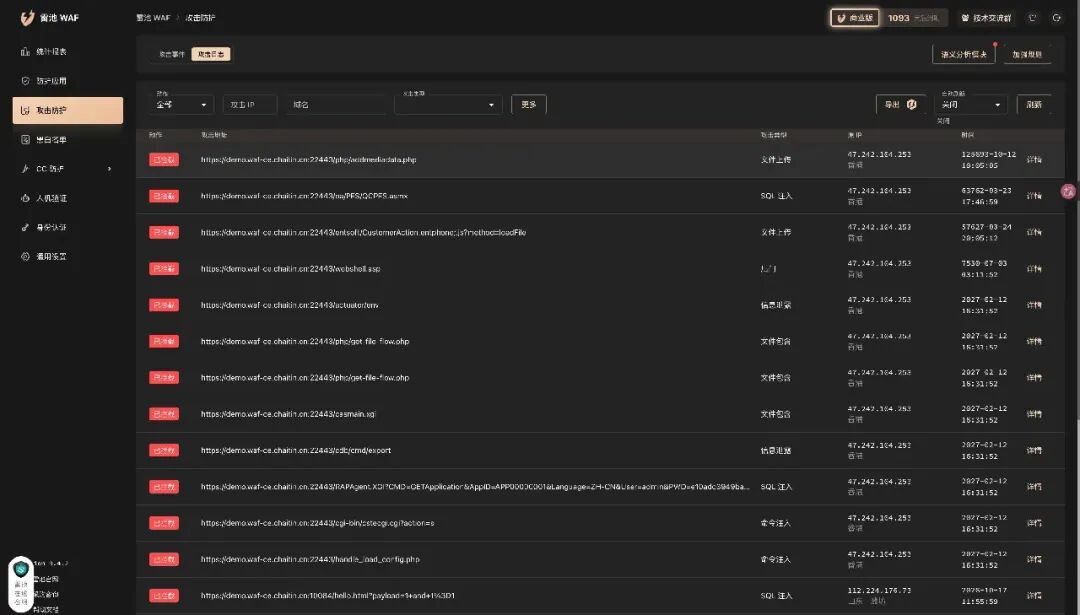
配套的还有一些实用的小功能。限流,某个 IP 刷得太频繁就给它限速;人机验证,怀疑访客是机器就直接弹验证码;访问密码这个我觉得最实用,想给哪个页面加把锁,比如内测页面、后台入口,不用改业务代码,在 WAF 这层就能加上。
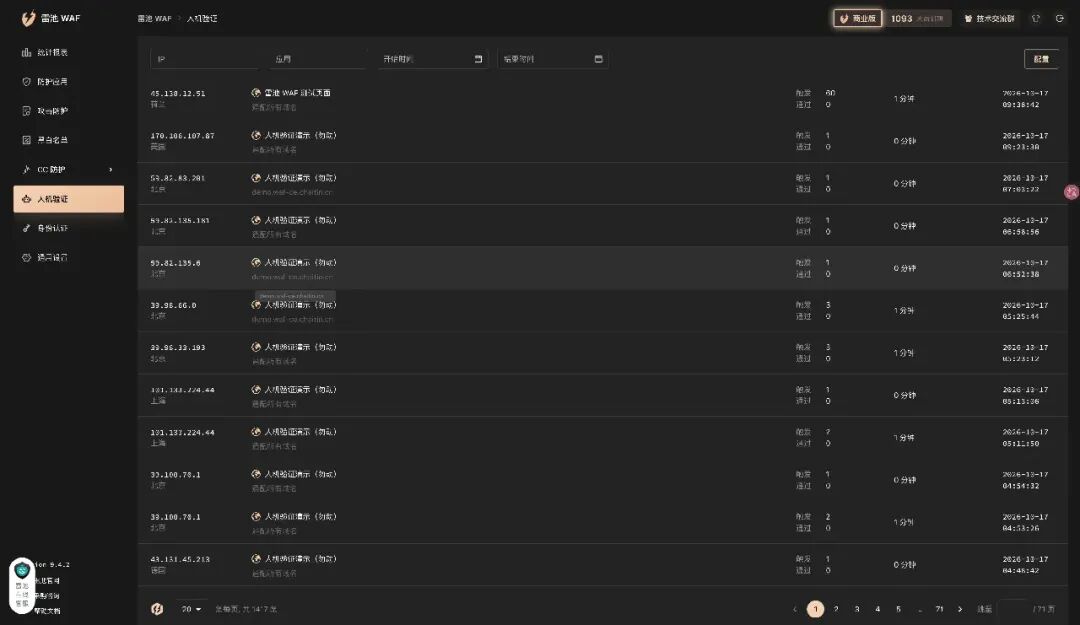
另外有个动态防护,听着玄,做的事很简单:访客每次访问,页面里的 HTML 和 JS 都被动态加密一遍。爬虫和扫描器抓走的是加密后的东西,抓回去也分析不出个所以然。
安装和接入
官方文档里写的环境要求不高:一台 Linux 机器,x86 或者 arm64 的都行,前提是有 Docker,最低 1 核 CPU、1G 内存、5G 硬盘。这个门槛,随便一台云服务器,甚至家里的小主机都够得着。
安装就是一行命令的事,root 权限跑:
bash -c "$(curl -fsSLk https://waf.chaitin.com/release/latest/manager.sh)"命令跑起来之后会自动拉取需要的组件,等几分钟就好。完事之后浏览器打开 https://服务器IP:9443,先初始化一个管理员账号,到这一步安装就结束了。
然后是接入网站。把你的域名加进雷池,解析指到这台机器上,它就站到你网站前面去了。原来的服务不用动,业务代码也不用改。从你敲安装命令到网站有人站岗,快的话十几分钟。
装之前建议去官方文档对一眼命令,文档会更新,以那上面的为准。
性能表现
官方一直把低延迟当卖点,具体毫秒数我不编,官网有数据,自己去看。
我的看法是,个人站和小团队站这个量级,远没到需要操心性能的时候。真到了要为性能发愁那天,说明你站做大了,那时候专业版的多线程正好派上用场。
社区情报共享
这个也是官方主打的。别的站点上被打出来的攻击特征,社区里共享,你的站跟着就能认出来。等于有人替你盯了一部分规则库的事。前面说规则维护是个无底洞,社区版给的答案就是这个:洞大家一起填。
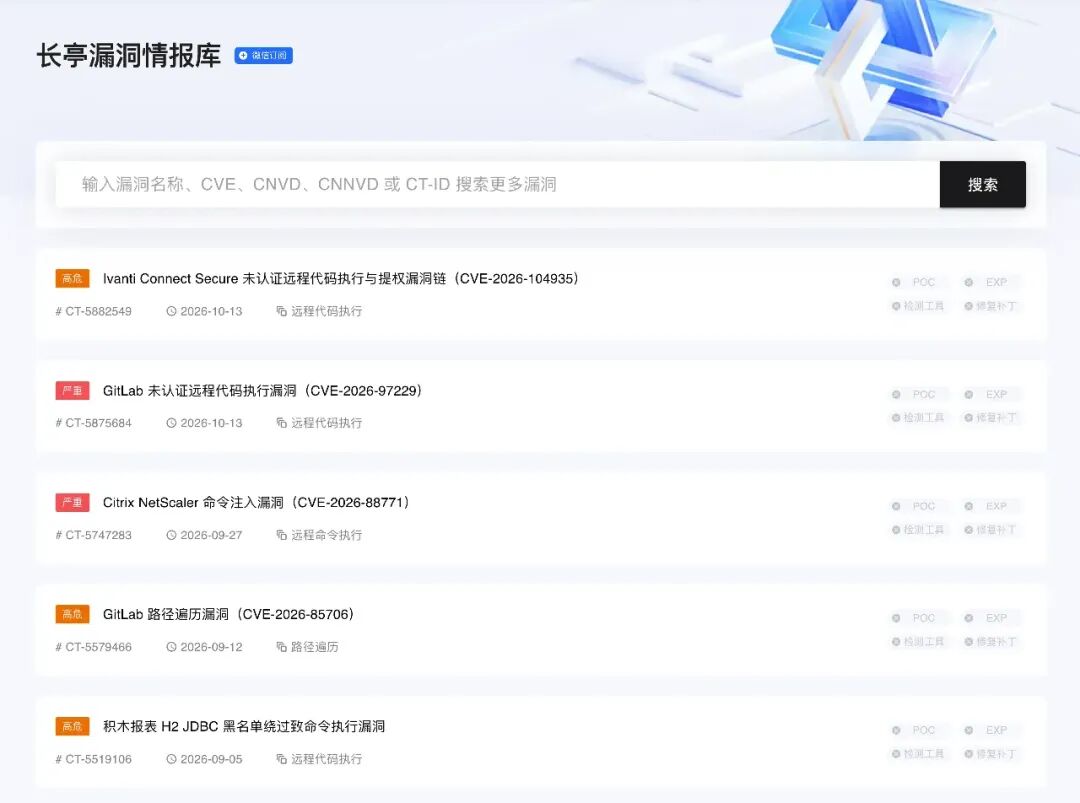
刚上线的个人站,零成本,十几分钟,门卫就站那了。对大多数个人站,这些够用了,我不吹,装上试一遍最清楚。
什么时候该掏钱了
站做着做着总会长大。社区版哪些能干、哪些干不了,官方自己列得很清楚,这点我喜欢,直接用大白话讲:
- • 站点做到十个以上,免费版到头了。专业版不限站点,还能多人协作,不用五六个人共用一个账号。
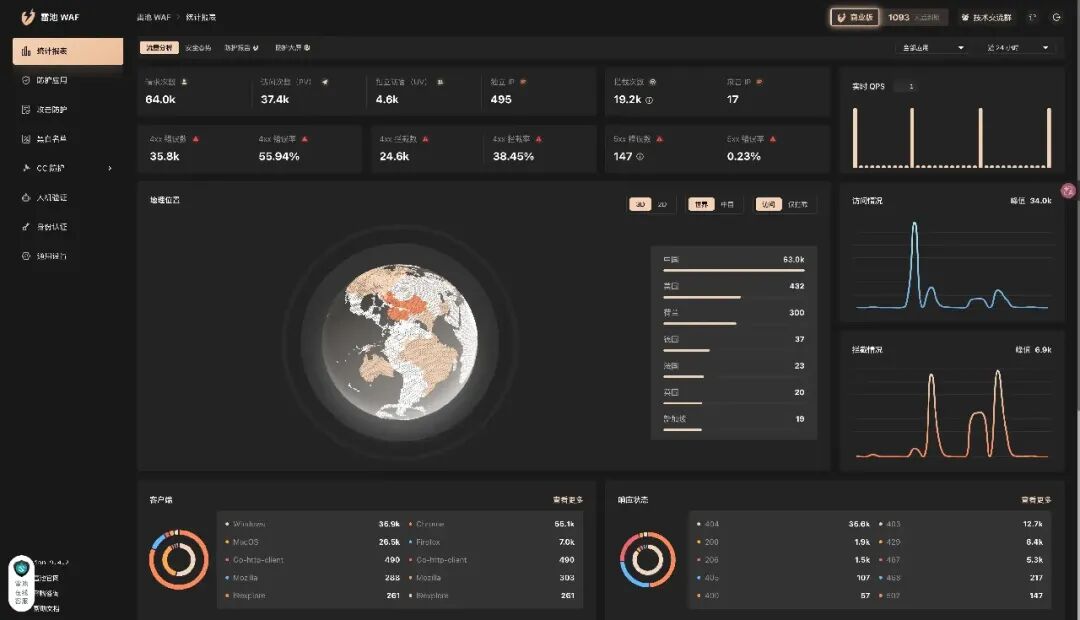
- • 被打了想复盘,想看看谁在打你、从哪打、打什么,专业版有个实时大屏,一屏全明白。
- • 访客基本来自国内的话,地理位置控制直接在门口拦掉外面的脏流量,应用层都到不了。
- • 默认拦截页丑得没法看,专业版能换成自己的。总不能让访客觉得你这站是个半成品。
- • 访问量上来,单线程吃紧,专业版放开多线程,性能上限整个打开。
值不值,看你的站做到什么程度。你就一个博客三个页面,免费版老实待着,别浪费钱。站要是开始正经当业务做了,上面这几条早晚用得上,逃不掉的。
七天,不要钱
我说再多也没用,这东西得自己装一遍才知道好赖。
申请 0 元试用 7 天的入口,我放在文末「阅读原文」里了。 填个表,授权发你,社区版原地升级专业版,不用重装,配置都在。七天用完不满意,到期自动回免费版,一分钱不亏。拿不准的,官网有在线 Demo,可以先逛一圈再决定。
再提一嘴活动,专业版现在有优惠,10 月 8 日到 11 月 30 日,一年到三年授权都有折扣,三年期最低 7.2 折,年付订单还能抽个奖。具体价格去他们官网活动页看,我不转述了,免得说错。要我说,先用七天把功能摸一遍,觉得值,再趁活动下手。
最后
就写到这吧,建站容易是好事。但站一上线,安全这事迟早要面对,早弄比出事后再补省心,也省钱。
扫描下方二维码,加入雷池社区版交流群,和一帮站长交流攻防实战和部署踩坑经验,官方团队在线答疑。