🔴 NGINX HTTP/2 曝出两个严重漏洞,可致内存损坏与远程代码执行 🚗 Claude 借助 3 美元 Arduino 破解 32 年车龄 Jeep ECU,逆向分析发动机电脑 💰 美国冻结朝鲜黑客盗取的 27 亿美元币安资产,涉案总金额达 60 亿美元 🇯🇵 日本 10 月网络事件达 233 起创纪录,1.85 亿条个人记录涉险 🤖 谷歌披露 AI 框架可自动将补丁转为漏洞利用,全程无需人工干预 🍔 麦当劳 iOS 应用遭大规模推送通知攻击,引发 ARTEX 安全担忧 ☁️ Google 披露俄罗斯黑客攻击路径,借单次云入侵攻破另一家美国机构 ⚙️ AI 渗透框架 CyberStrikeAI 单会话执行 221 次工具操作,无人工审批 ☕ Java4Shell(CVE-2026-114938)可实现预认证 RCE,影响特定 Java 环境多款主流应用 📦 攻击者投毒 GitHub 仓库劫持 AI 编码 Agent,窃取开发者凭证
NGINX HTTP/2曝出两个严重漏洞,可致内存损坏与远程代码执行
NGINX两HTTP/2严重漏洞可无登录远程执行代码,静态站亦受影响;应立即升级修复版本,暂无法升级则关闭客户端HTTP/2。
Claude借助3美元Arduino破解32年车龄Jeep ECU,逆向分析发动机电脑
AI编程助手用3美元单片机读取老Jeep电脑并运行代码,定位加州燃油映射致NOx超标,一周过尾检,也警示AI降低老旧系统攻防门槛。
美国冻结朝鲜黑客盗取的27亿美元币安资产,涉案总金额达60亿美元
美国冻结币安被盗案27亿美元,FBI指朝鲜黑客窃取超60亿美元;同步打击FaceStealer虚假视频会议诈骗,目标已扩至开源维护者,谨防会议链接与命令粘贴。
日本10月网络事件达233起创纪录,1.85亿条个人记录涉险
日本10月网络安全事件达233起创单月纪录,约1.85亿条个人信息面临泄露风险,服务商漏洞与AI辅助攻击突出,政府推出百亿日元应急计划。
谷歌披露AI框架可自动将补丁转为漏洞利用,全程无需人工干预
谷歌首现全自主AI攻击框架,能自动比对补丁、生成漏洞利用并投入实战,漏洞披露到利用时间骤减;AI还被用于舆论操纵等恶意场景,谷歌已封禁相关账号并强化检测。
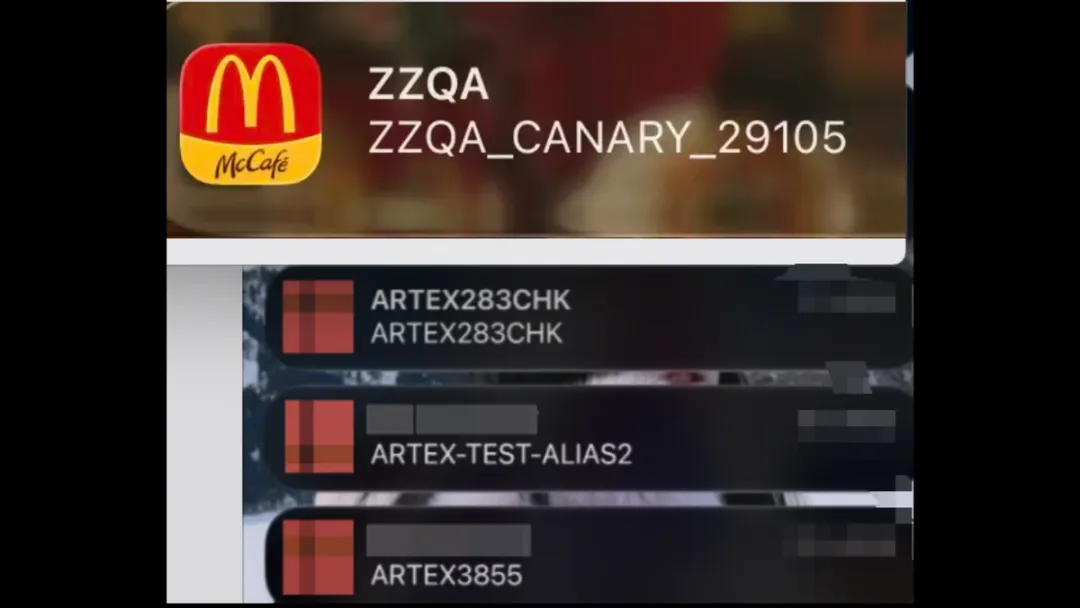
麦当劳iOS应用遭大规模推送通知攻击,引发ARTEX安全担忧
麦当劳iOS应用突现大量异常推送,内容似测试标签,来源与发送路径不明。现有证据无法证实漏洞、入侵或数据泄露,ARTEX关联未证实,关键在查清推送权限归属。
Google披露俄罗斯黑客攻击路径,借单次云入侵攻破另一家美国机构
俄FSB关联黑客以MFA疲劳入侵美机构云环境,窃取文件与员工目录;2026年冒充员工社工钓凭证,借SSO再侵第二家机构,全程无需恶意软件。
AI渗透框架CyberStrikeAI单会话执行221次工具操作,无人工审批
暴露CyberStrikeAI单轮执行221次工具调用,审批校验关闭、无人工决策;聊天指令非逐次审批。未证实自主绕过或高权限成果,检测应关注审批设置被改后出现新工具活动。
Java4Shell(CVE-2026-114938)可实现预认证RCE,影响特定Java环境多款主流应用
Java4Shell曝预认证RCE,影响Java 17+ AVX-512芯片及Jira、Jenkins等应用,暂无在野利用;多厂商已发补丁,可JVM参数缓解。
攻击者投毒GitHub仓库劫持AI编码Agent,窃取开发者凭证
攻击者投毒GitHub仓库,滥用AI编码助手规则与钩子自动执行恶意脚本,窃取凭证并跨仓库传播,已发现22个仓库,须审查配置并轮换凭证。
手机相册里的一行字——移动 Agent 跨模态注入与隐私外带攻击链拆解
移动端AI助手可被相册图片跨模态注入劫持,三路信号互证将恶意步骤伪装成推理,完成隐私外带;防御应前移,重点做推理侧审计,并配合输入净化与行动管控。
LLM 应用 SDL 实战手册:安全团队如何验收一个大模型系统
提出LLM应用SDL六阶段验收框架,给出分阶段检查清单、安全编码规范、三层测试与应急响应Playbook,助安全团队系统验收大模型系统。
多Agent运行时对话劫持:Agent-to-Agent通信的安全盲区
多Agent通信无认证,存在跨Agent注入、共享状态投毒、身份伪造、循环放大四类劫持;已在三大框架复现,并提
出输出审查等防御。