就在 CrowdStrike 于拉斯维加斯召开 Fal.Con 2026、密集发布 Falcon Guardian 等新品的同一周,一份自称针对 Falcon Sensor 的本地提权 0day 证明代码出现在 GitHub 上,并迅速被安全媒体转载。事件目前仍停留在「研究者单方声明」阶段,厂商尚未确认。
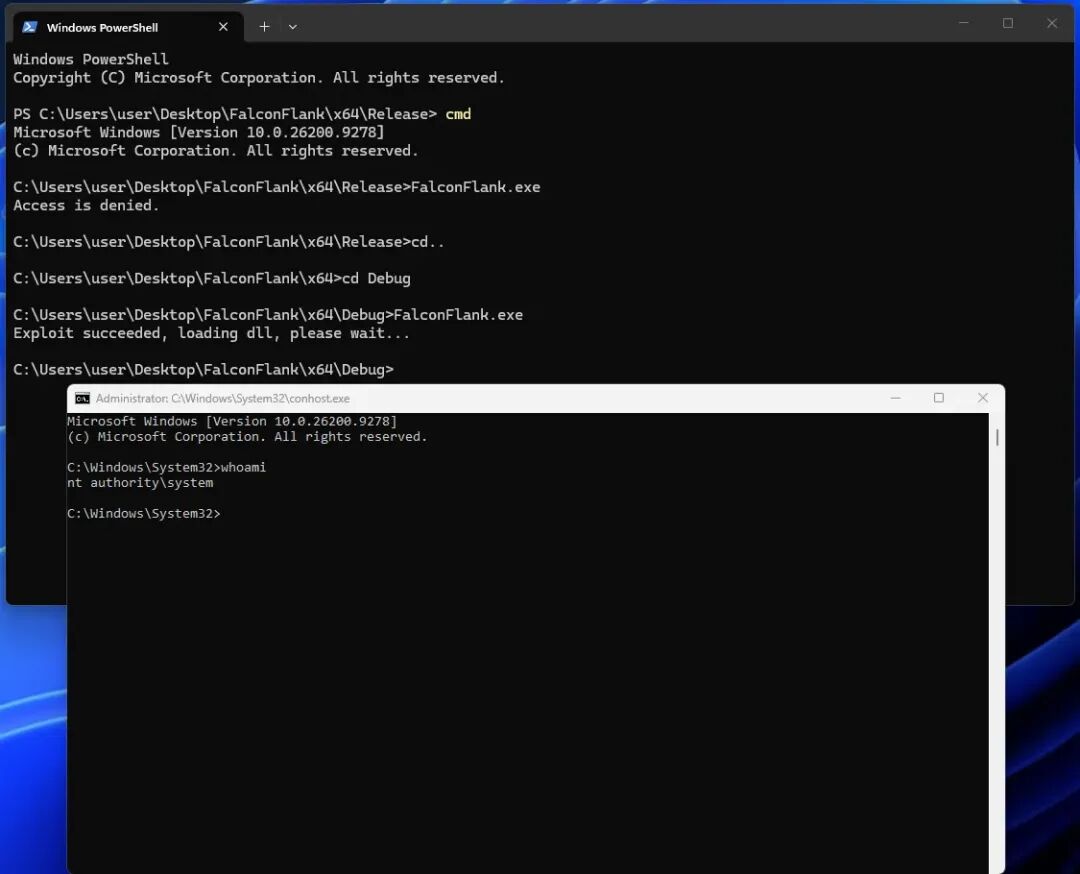
发生了什么
安全研究者 Nightmare-Eclipse(亦称 Chaotic Eclipse、MSNightmare)公开了名为 FalconFlank 的项目,自称发现 CrowdStrike Falcon Sensor 的本地权限提升漏洞。仓库地址为:
https://github.com/MSNightmare/FalconFlank
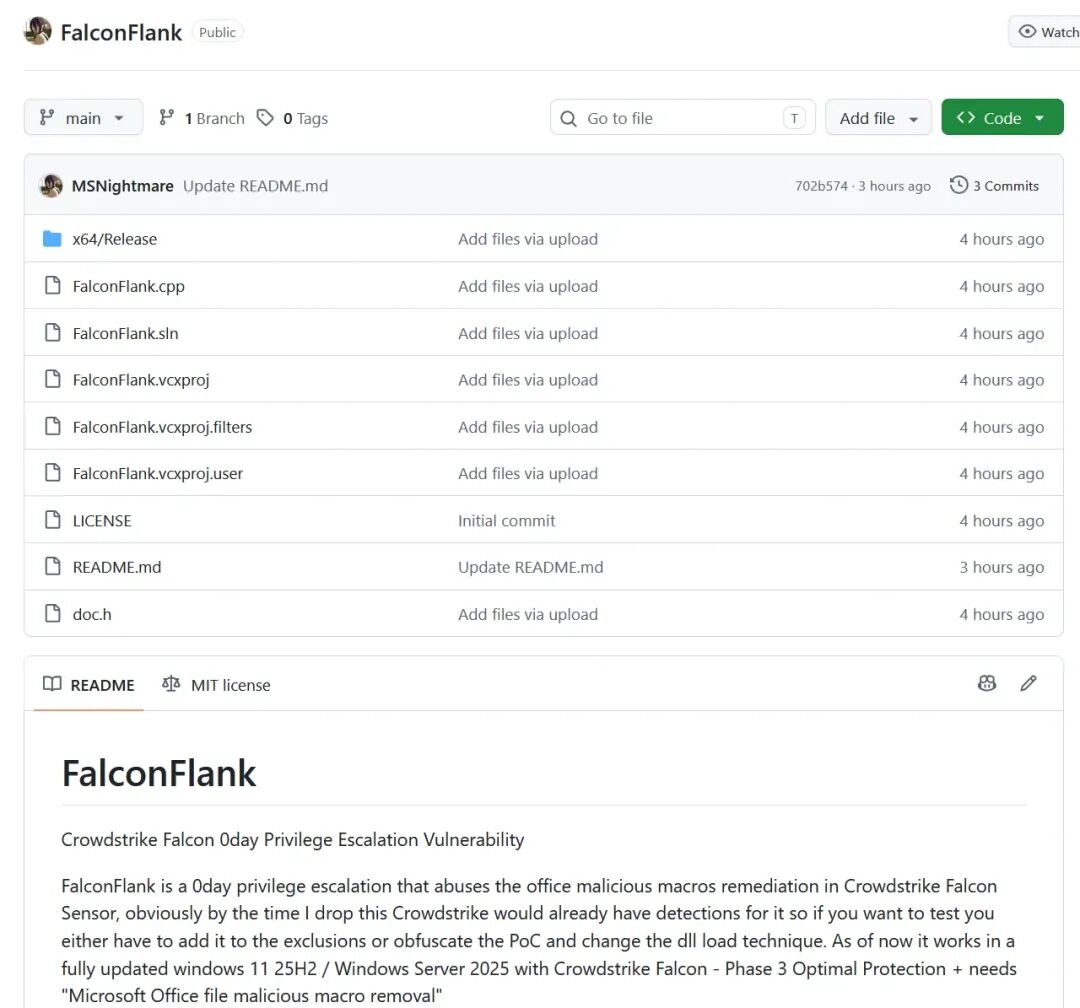
README 将该项目直接标为
“Crowdstrike Falcon 0day Privilege Escalation Vulnerability”。作者称,问题出在 Falcon 对 Microsoft Office 恶意宏文件修复/清除 功能的处理流程上;并声称在已完全更新的 Windows 11 25H2、Windows Server 2025 上,开启 Falcon Phase 3 Optimal Protection,且启用 “Microsoft Office file malicious macro removal” 时可以复现。作者同时写道:公开后 Falcon 很可能已能检出这份 PoC,若要测试可能需要加排除项或改加载方式。
仓库于 2026 年 9 月 3 日创建,包含 C/C++ 源码、Visual Studio 工程文件及 x64 编译产物。截至发稿,尚无 CVE 编号,也没有正式安全公告与之对应。
为什么这件事会被放大
CrowdStrike Falcon 长期被市场视为高端终端防护代表之一,Sensor 以高权限驻留系统、负责监控、隔离与修复。一旦修复链路本身被证明可被低权限用户牵着走,影响就不只是「又一个 LPE」,而是安全产品自己变成提权跳板。
从原理上看,这类指控并不新鲜:终端安全产品的隔离、删除、宏清除、文件还原等动作,往往需要访问受保护路径,因此运行在提升权限下。若修复过程会加载不可信路径上的组件、跟随可被替换的链接,或处理不安全的文件元数据,就可能被已登录的本地低权限账户利用。这是 Cyber Security News 给出的一般性分析,并非对该 PoC 的技术确认。
需要分清三件事:
- GitHub 上出现了自称 0day 的仓库——这是事实。
- 漏洞真实存在、可稳定利用、影响生产环境——这尚未被第三方或厂商证实。
把第 1、2 点直接写成第 3 点,是这类快讯最常见的错误。
厂商侧目前没有对上号的公告
查阅 CrowdStrike 官方安全公告页,当前列出的条目包括 LogScale 路径穿越(CVE-2026-40050)、Windows Sensor 历史问题(CVE-2025-42701 / CVE-2025-42706)等,
没有与 FalconFlank 或「Office 恶意宏修复提权」对应的新公告。亦未见 CVE 分配、补丁说明或客户通报。
同一时间窗口里,公司对外叙事集中在 Fal.Con 2026:Falcon Guardian、供应链拦截、与 OpenAI / Anthropic 的合作等,与这份 GitHub 仓库并无官方交叉说明。
因此,截至 9 月 3 日下午,更准确的表述是:有一份公开 PoC 声称打穿了 Falcon 的宏修复路径;CrowdStrike 尚未承认存在该漏洞。
如何评估这份「0day」
对防守方而言,公开 PoC 本身就构成运营风险,哪怕最终被证伪或很快被特征拦截。建议按「未确认、按已披露处理」来做:
- 关注 Falcon 控制台通知、Support 工单与官方 Security Advisories,以厂商口径为准,而不是以 GitHub README 为准。
- 盘点是否启用了 Office 恶意宏自动修复/清除类策略;该类功能若存在,应确认其触发面是否对普通用户开放。
- 收紧本地低权限账户对可写目录、Office 文档投放路径的控制,降低「先落地再触发修复」的机会。
- 不要下载、编译或运行来路不明的「0day 演示程序」。公开仓库里的二进制既可能被加料,也可能被现有策略直接告警,反而污染环境。
- 将相关进程、异常 DLL 加载、异常修复动作纳入狩猎假设,但避免把未验证的 IoC 直接当成已确认漏洞特征全量封禁业务文件。
对媒体和二次传播者而言,标题里的「击碎最优防护」属于情绪表达。在独立复现报告和厂商确认出来之前,更合适的标题是「有人公开了针对 Falcon 宏修复流程的提权 PoC」。
作者背景需要一并读
MSNightmare 近期还发布过针对 Windows Defender、Kaspersky 等产品的「0day PoC」仓库。密集抛出未协调披露的利用代码,会加快传播,也会让验证成本上升:其中可能有真问题,也可能有夸大、不稳定或已被产品侧覆盖的样本。安全圈对此类「直接丢 GitHub、让别人去报 CVE」的做法一直有争议。
在没有第二家实验室出具复现报告之前,FalconFlank 应被标记为 Claimed / Unverified。
结论
FalconFlank 把 CrowdStrike 最敏感的一层——以高权限执行的修复能力——推到了聚光灯下。若后续被证实,影响会很实质性:攻击者只需先获得普通用户权限,再借安全产品完成提权。若最终无法复现或仅在特定策略组合下成立,它也仍会在短期内制造告警噪音和公关压力。
眼下唯一站得住的判断是:
有公开声明,有代码仓库,没有官方确认,没有 CVE,没有补丁说明。
防守工作可以先做,定性工作必须等验证。
参考链接
Cyber Security News, Researcher Claims CrowdStrike Falcon 0-Day Privilege Escalation Vulnerability(2026-09-03)GitHub, MSNightmare / FalconFlankCrowdStrike Security Advisories
声明: 本文仅作安全态势与公开信息披露梳理,不提供利用细节,不构成对任何产品存在已确认漏洞的认定。
网络安全情报攻防站
www.libaisec.com
综合性的技术交流与资源共享社区
专注于红蓝对抗、攻防渗透、威胁情报、数据泄露
👇 点击阅读原文,访问网络安全情报攻防站



