OpenCode,刚刚大翻车。
10 月 17 日,GitHub 21.6 万 Star 的开源编程智能体 OpenCode 后台遭黑客入侵,用户保存在网页控制台里的 OpenAI、Anthropic 和谷歌 API Key 被盗,转眼成了别人的提款机,有人被盗刷了几百美元,有人几千。
OpenCode 官方发帖,「这次安全事故和一场大规模蒸馏攻击有关。」
这种试图混淆视听的说辞,用户们自然是不买账的,「所以你们是把 API Key 泄露了?直说就行,别叫它蒸馏攻击。」
更离谱的是,给旧版控制台登录加人机验证的补丁,OpenCode 自家工程师 8 月底就已经写好,结果被 GitHub 机器人以「点赞不到 2 个」为由关闭了。
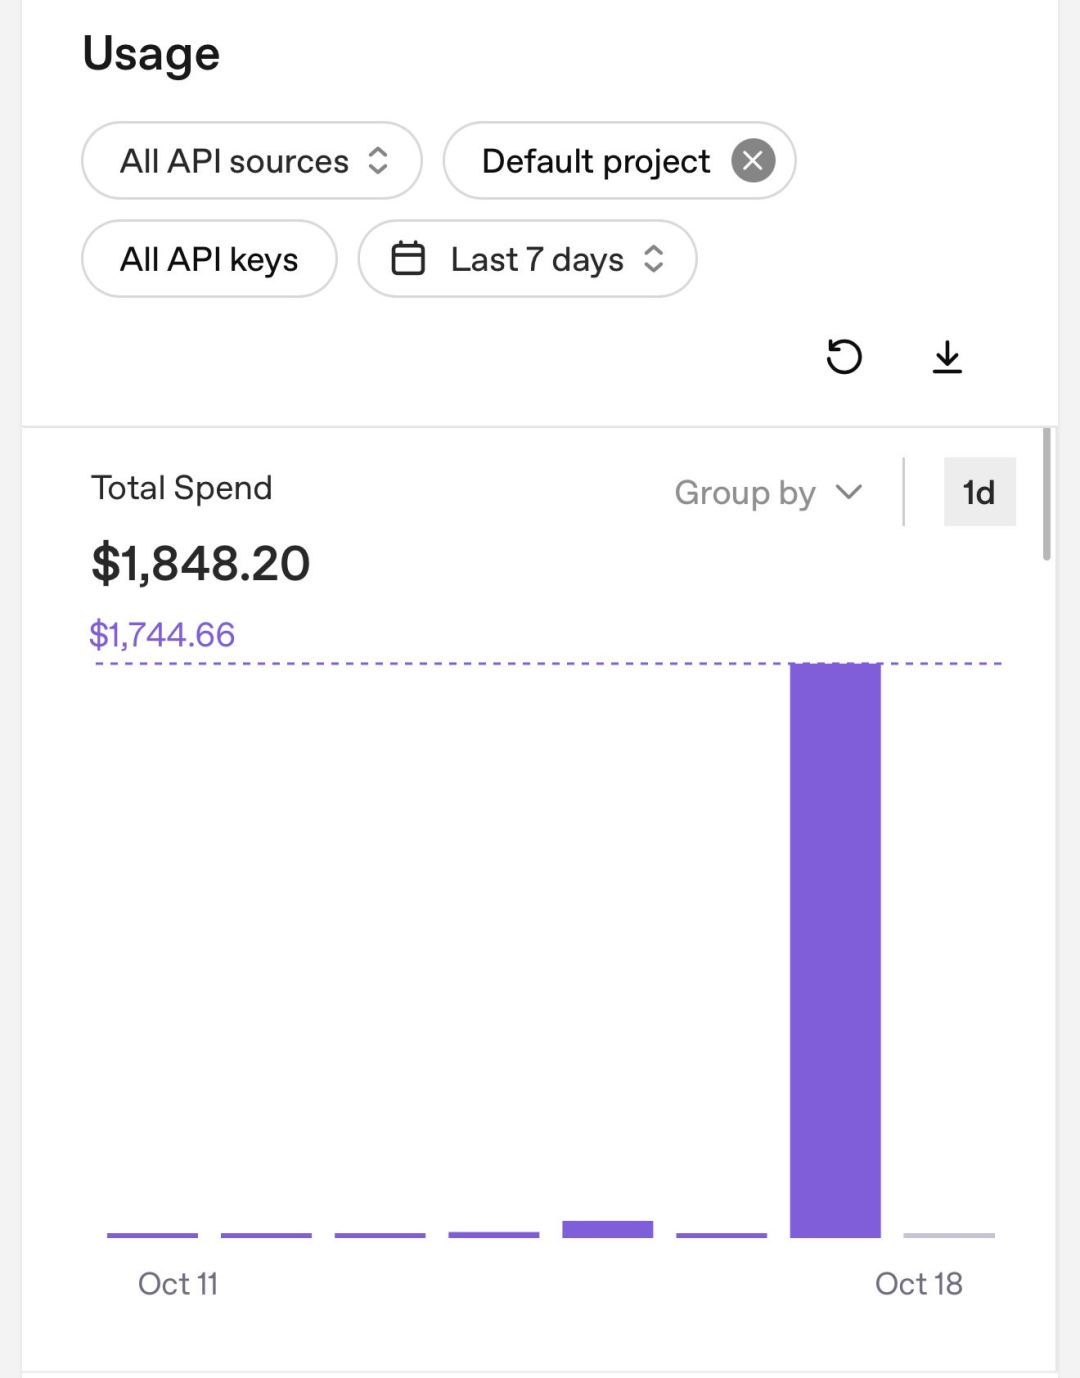
一位独立开发者仅 10 月 17 日一天就被盗刷了 1744.66 美元,他还挺庆幸,「还好我设置了限额,不然用量还得蹭蹭上涨。」
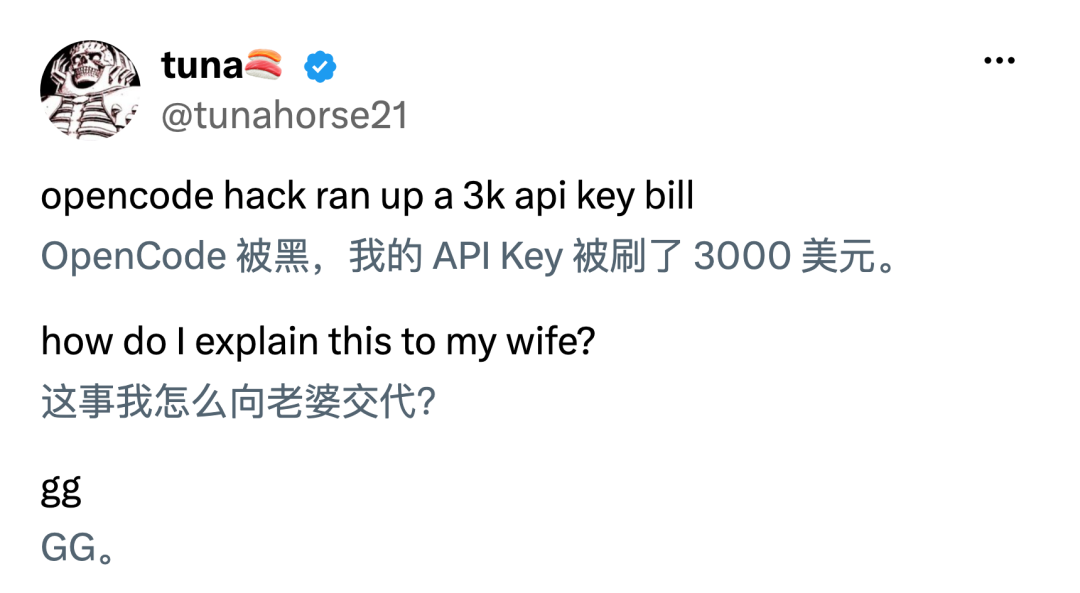
这位老哥被盗刷了 3000 美元,「这事我怎么向老婆交代?gg。」
甚至有用户的谷歌云项目直接被谷歌官方封停,理由是「项目出现了与资源被劫持一致的滥用行为」。不但钱被刷走了,项目也被封了,实惨。
受影响的用户随后收到了 OpenCode 的通知邮件。
「我们发现有人未经授权访问了 OpenCode 一个即将下线的旧系统,用户保存在工作区里的第三方 API Key 可能已经暴露。」
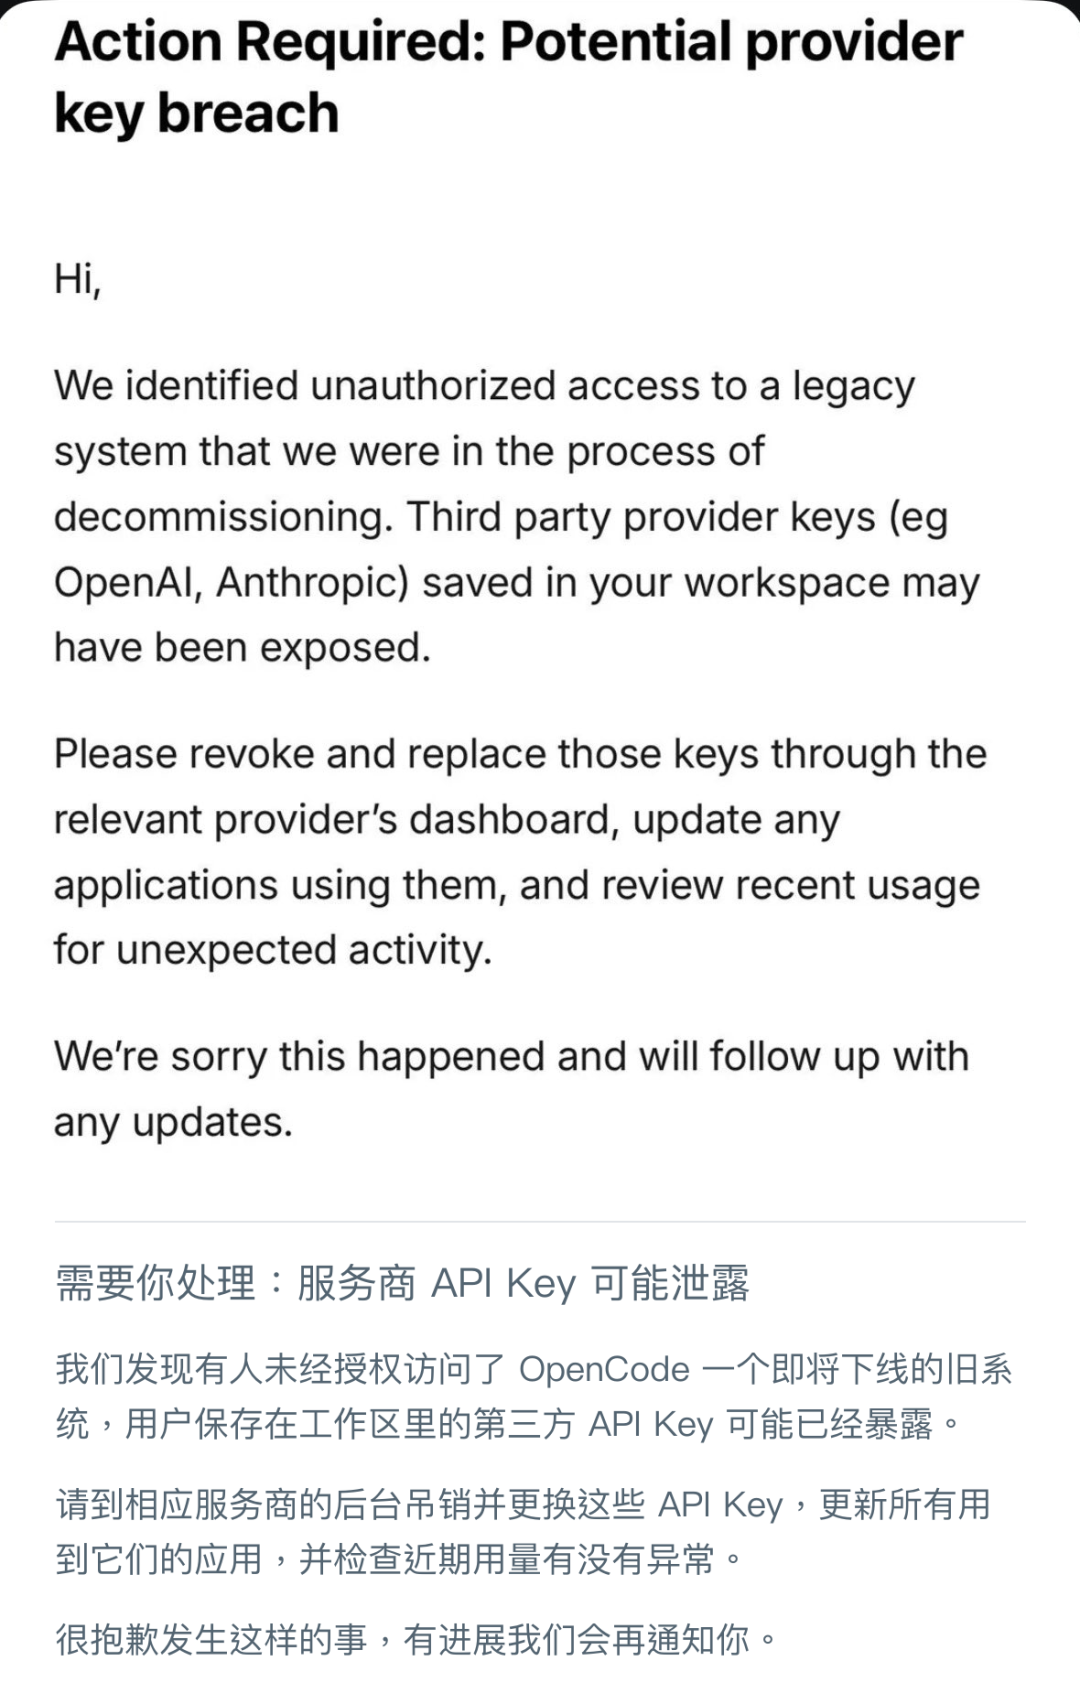
邮件里只字没提蒸馏。
然而在 OpenCode 的官宣帖中,罪魁祸首成了「蒸馏攻击」,帖子还附上了一组数字,这次事故影响了 1.4% 的控制台用户。
蒸馏,全称「知识蒸馏」,原本是 AI 圈经典的模型训练方法。让一个性能强的大模型当老师,把它的推理过程和回答拿给一个小模型去学习,小模型(Student Model)就能用低得多的成本,学到老师模型(Teacher Model)的能力。
「蒸馏攻击」同理。攻击者通过调用 API 向 GPT、Claude、Gemini 这类模型发送海量提问,把回答批量收集下来当成自己模型的训练数据。
OpenCode 口中的蒸馏攻击,就是说被盗的 API Key 多半被拿去干了这事。
其实早在 8 月 28 日,OpenCode 自家一位工程师就在开源代码仓库提交了一份补丁,给旧版控制台的登录加上一道 Cloudflare 人机验证,登录前先过一道「真人验证」。
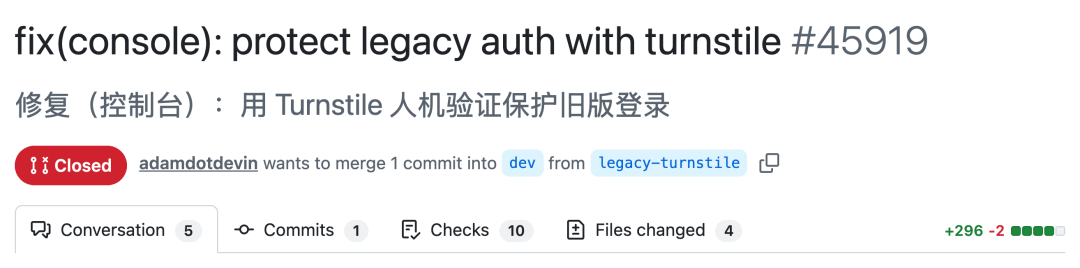
一个月后,这份补丁被仓库里的自动机器人关闭了。
机器人的理由是,「用户和 AI 智能体提交的合并请求太多,代码维护者看不过来,只能定期清理,提交超过一个月、点赞不到 2 个的,一律关闭。」
于是就有了接下来的故事。
补丁被关闭不到三周,OpenCode 一个旧系统被黑客攻破。
出事后,Anthropic 第一时间撤销了受影响的 Claude API Key。
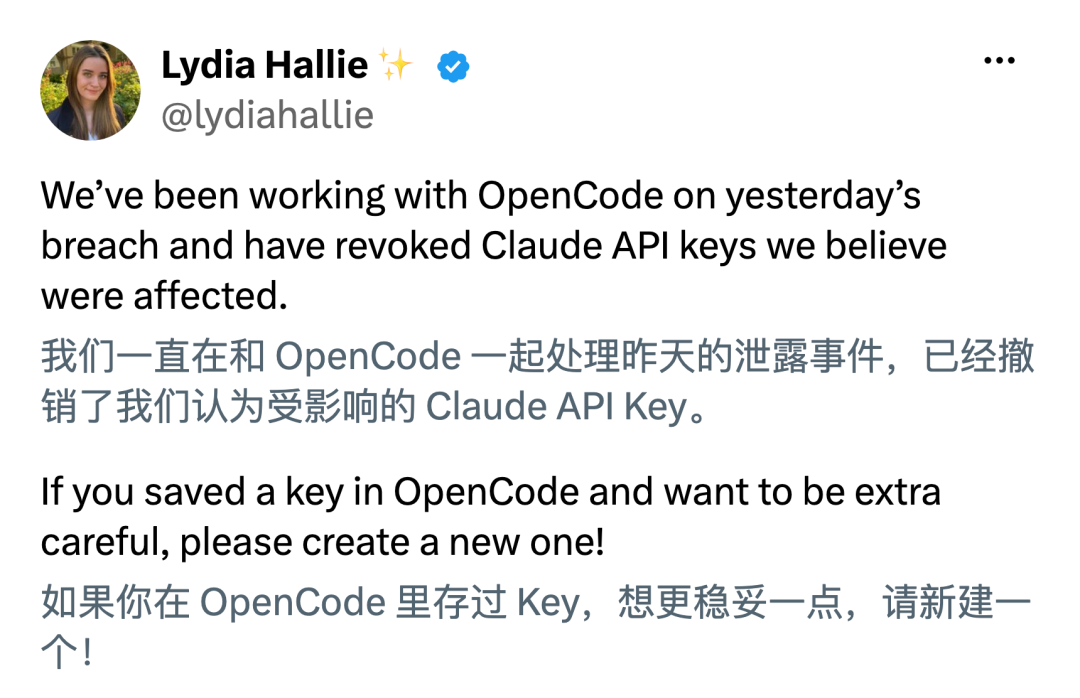
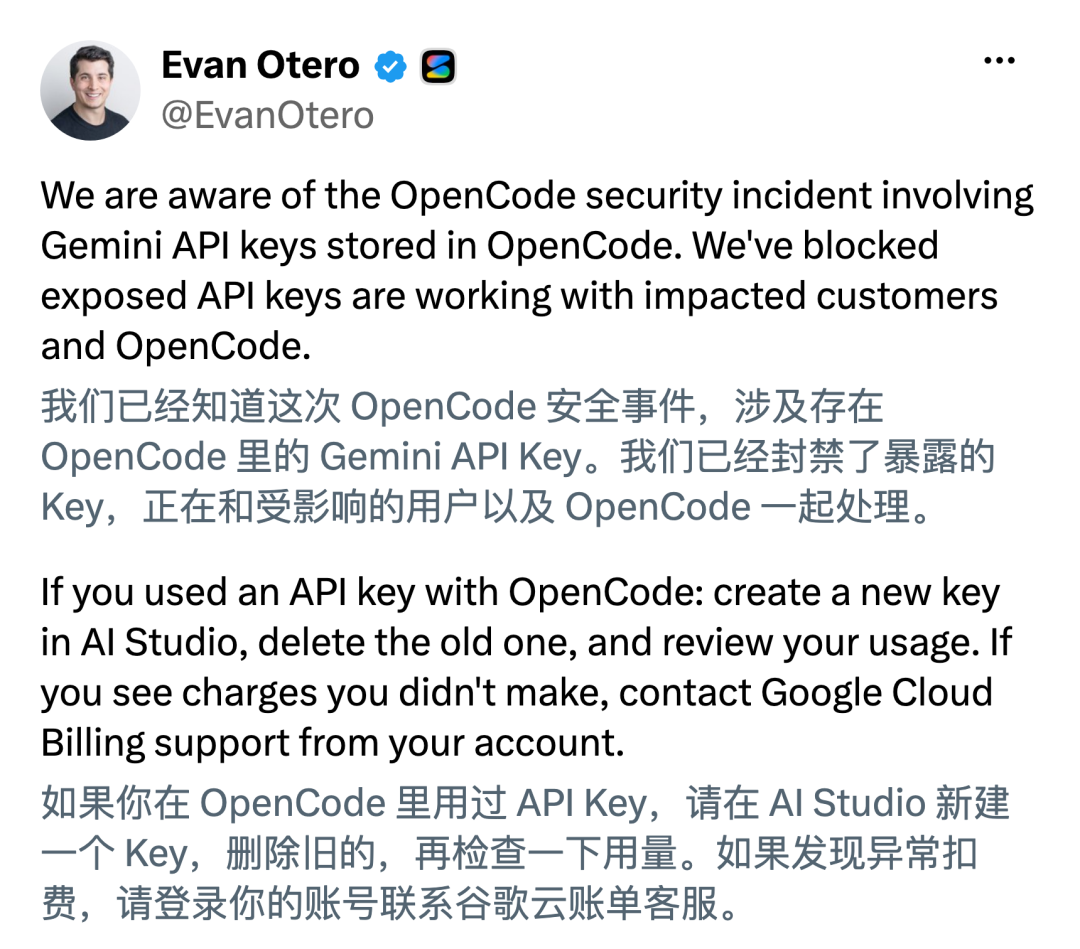
谷歌随即也封禁了泄露的 Gemini API Key,有异常扣费的用户可以联系谷歌云客服。
OpenCode 联合创始人 Dax Raad 答应给那位被刷 3000 美元的用户退款。
有网友吐槽,是不是得先闹大了才退款。Dax 回应,「我们联系了所有用户,已经在处理退款了。」
就连 Dax 自己的个人账号也遭到了攻击。
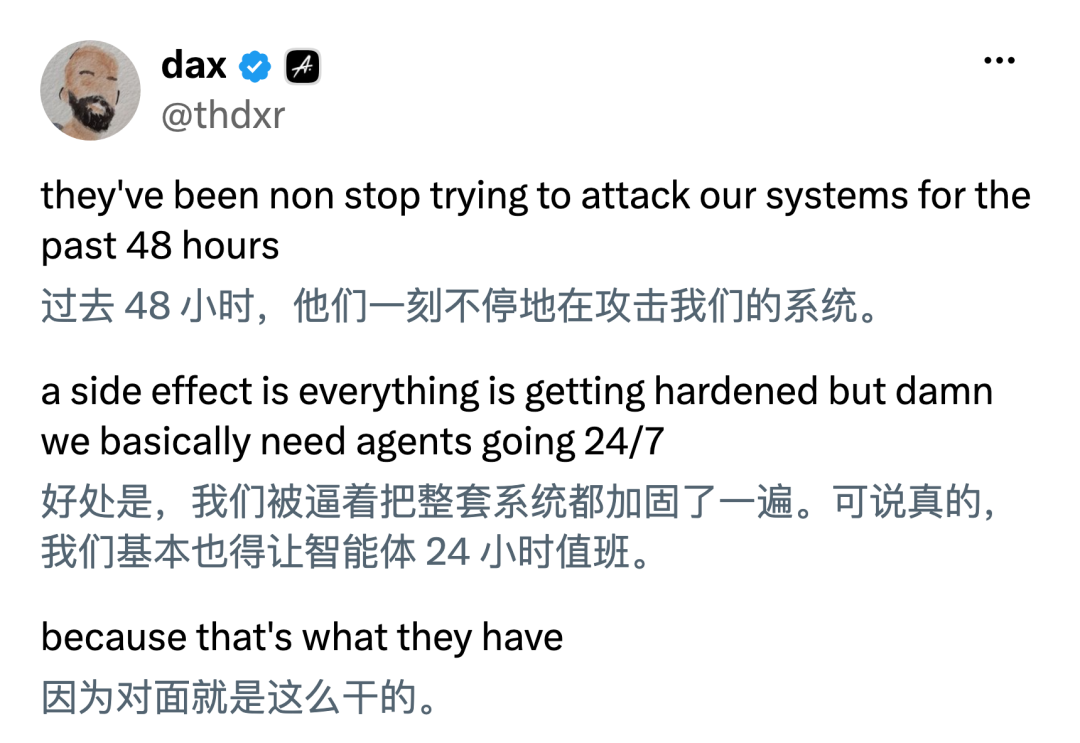
10 月 18 日,他发帖更新这起安全事故的状态。「过去 48 小时,他们(黑客)仍在一刻不停地攻击我们的系统。好处是,我们被逼着把整套系统加固了一遍。可说真的,我们基本也得让智能体 24 小时值班,因为对面就是这么干的。」
更憋屈的是,OpenCode 防守时用的 AI 大模型,活儿干到一半撂挑子了。
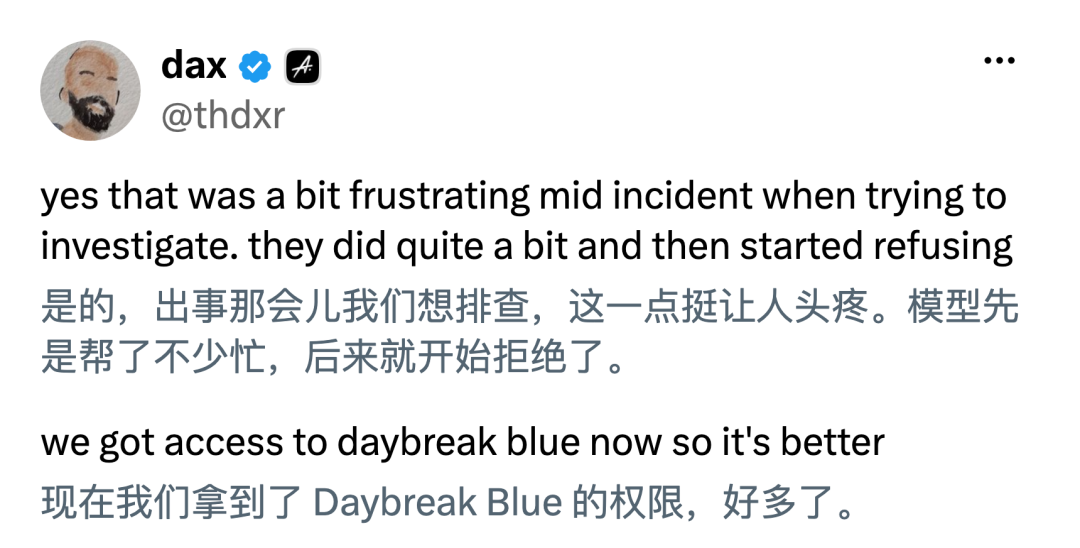
有网友问 Dax 有没有被模型的网络安全护栏拦截,「是的,模型先是帮了不少忙,后来就开始拒绝了。」
现在 OpenCode 获得了 OpenAI 网络安全计划 Daybreak Blue 权限,情况好多了。
划重点,这次翻车只影响在 OpenCode 网页控制台里保存过第三方 Key 的用户。
Dax 专门澄清,「你在本地 OpenCode 里填入的 Key,不会经过 OpenCode 的服务器。没收到邮件,就是没事。」
收到邮件的,去 OpenAI、Anthropic、谷歌后台把旧 Key 撤销、换新,再检查一下 10 月 17 日以来的用量,最好再给 API Key 设置一个消费上限或提醒。
也有网友替 OpenCode 打抱不平,「人家什么都免费送,谁还忍心黑它。」
委屈归委屈,不过这锅,「蒸馏攻击」可背不动。
谢谢你能看到这里。我是木易,每天帮你先一步看见 AI。这篇如果有用,顺手点个赞和在看,转给身边用 AI 的朋友。想第一时间收到更新,给我加个星标⭐。我们明天见。



