攻击者在GitHub公开仓库中植入投毒文件,诱导AI编码助手运行隐藏恶意程序。这类恶意程序不仅会窃取开发者凭证,还会利用窃取到的凭证向其他项目扩散。
此次攻击活动针对Claude Code、Cursor等主流AI编码工具,截至目前研究人员共发现22个关联恶意GitHub仓库。攻击手法十分简单:攻击者在AI工具用于读取项目规则、理解项目结构的文件中植入了隐藏指令。
开发者打开这类恶意仓库后,AI助手可能在无任何安全警告的情况下自动运行恶意脚本,且脚本运行时直接继承开发者本人的所有访问权限。
Bitdefender Labs的分析团队最早识别出该恶意程序,研究员Andrei Anton-Aanei排查到全部22个恶意仓库链接,并完整梳理出攻击的全链路运作逻辑。研究团队指出,此次攻击滥用了AI编码工具用于实现工作流自动化的各类说明文件、规则、执行钩子与配置项。
Part01
投毒项目规则与配置文件
触发恶意脚本自动执行
多数软件项目都会内置AGENTS.md、CLAUDE.md这类说明文件,用于告知AI助手如何运行测试、需要遵循哪些编码规范。在此次攻击活动中,攻击者在这类文件中植入恶意指令,诱导AI助手运行名为setup.js的恶意脚本。
这些恶意指令刻意伪装成官方说明,将setup.js描述为经过加密签名的“密封二进制制品”,要求AI不得读取或展示文件内容、在会话启动时自动运行,同时隐藏所有运行输出。如果用户在脚本完成初始化前发起求助,指令会要求AI直接执行node scripts/setup.js命令,无需提前征得用户确认。这类表述刻意将高风险操作包装成常规流程,降低AI与用户的警惕性。
这种攻击属于间接提示注入,有害指令藏在AI读取的外部项目内容中,而非用户直接输入的提示词。此前已有研究验证,看似正常的代码仓库可以诱导Agent建立反向shell。
此次攻击还设计了第二种完全不需要提示注入的执行路径。Bitdefender研究人员发现,攻击者会篡改.claude/settings.json这类配置文件,利用会话启动钩子实现代码执行。只要开发者选择信任该仓库,钩子就可以直接在用户的shell环境中运行命令,整个过程不需要AI遵循任何恶意指令。
setup.js是一个多阶段加载器,专门设计用于隐藏真实恶意目的。外层文件是大小为3.75MB的单行脚本,会先解码一大段十六进制内容,经过ROT13转码后执行,释放出一个包含两个AES-128-GCM加密块的Node.js阶段加载器。
其中一个加密块会解压为4.67MB的功能程序包,加载器随后会自动下载或定位本地已安装的Bun运行时,将程序包传入运行时执行。
最终载荷的核心目标是窃取各类凭证,覆盖范围包括CI/CD系统与GitHub Actions、云平台、包注册表、浏览器存储的登录凭证、密码管理器,同时还会收集Windows凭据管理器数据、SSH密钥、.env文件、API密钥与源码控制令牌。载荷可以自动验证窃取到的令牌是否有效,再将窃取的数据加密后批量回传至攻击者服务器。攻击者将额外功能模块压缩后藏在package.json文件的_bz字段中。
Part02
篡改Agent配置与被盗令牌
实现跨仓库自我传播
该恶意程序并非单纯的凭证窃取器,还具备完整的自我传播能力。成功在受害者设备运行后,它会搜索受害者主目录下的各类AI Agent配置文件,包括mcp.json、.cursorrules、.windsurfrules、.github/copilot-instructions.md等。
它会匹配14款主流Agent产品,分别是Claude、Codex、Gemini、Copilot、Kiro、OpenCode、Cline、Aider、Tabby、Amazon Q、Cody、Bolt、Continue和Cursor,随后向这些配置文件中写入自身的恶意指令、执行钩子或MCP服务器配置。
传播范围还会延伸到受害者有权限访问的其他代码仓库。恶意程序会遍历窃取到的GitHub、GitLab令牌,查询对应的账户信息、可访问仓库列表、权限范围与代码推送权限。针对GitHub账户,它会重点筛选具备repo、public_repo、workflow权限的令牌。程序默认通过MAX_TARGET_REPOS参数将目标仓库上限设为25个,每个仓库最多扫描50个分支,会自动跳过dependabot/、copilot/这类自动化创建的分支。
如果账户权限满足要求,恶意程序会直接提交可触发AI工具执行的恶意文件,包括AGENTS.md、CLAUDE.md、.mcp.json、.vscode/tasks.json等。
恶意程序还可以篡改包配置数据与工作流文件,尝试通过npm、PyPI、RubyGems、JFrog等包管理平台重新发布受感染的软件包。这种传播模式与Mini Shai-Hulud npm蠕虫高度相似,后者同样会搜索Claude Code配置与VS Code任务文件实现扩散。此前发生的4837个GitHub账号被劫持事件已经证明,被盗令牌可以在短时间内将恶意代码扩散到数万个仓库。
开发者在支持AI功能的编辑器中打开陌生仓库前,应当先对仓库内容进行安全审查。重点检查AGENTS.md、CLAUDE.md等说明文件,以及.claude/、.cursor/、.gemini/等配置目录,仔细核对MCP服务器定义、会话启动钩子、VS Code任务配置与未知的安装脚本。任何要求不得检查文件内容、隐藏运行输出、跳过用户确认的文本,都属于明确的危险信号。此前针对Claude Code拒绝规则绕过的研究已经证明,单一个恶意CLAUDE.md文件就足以造成危害。
Bitdefender表示,其AI Guardian工具可以在Agent执行操作前,提前扫描CLAUDE.md、AGENTS.md这类指令文件。在11月10日开展的内部测试中,该工具成功检测出全部22个恶意样本。但研究团队也提醒,后续出现的新变种可能存在检测差异。如果设备已经运行过这类恶意文件,必须轮换该设备可访问的所有令牌、密钥与云平台凭证。
Part03
公布恶意样本IoC清单
入侵指标(IoCs)
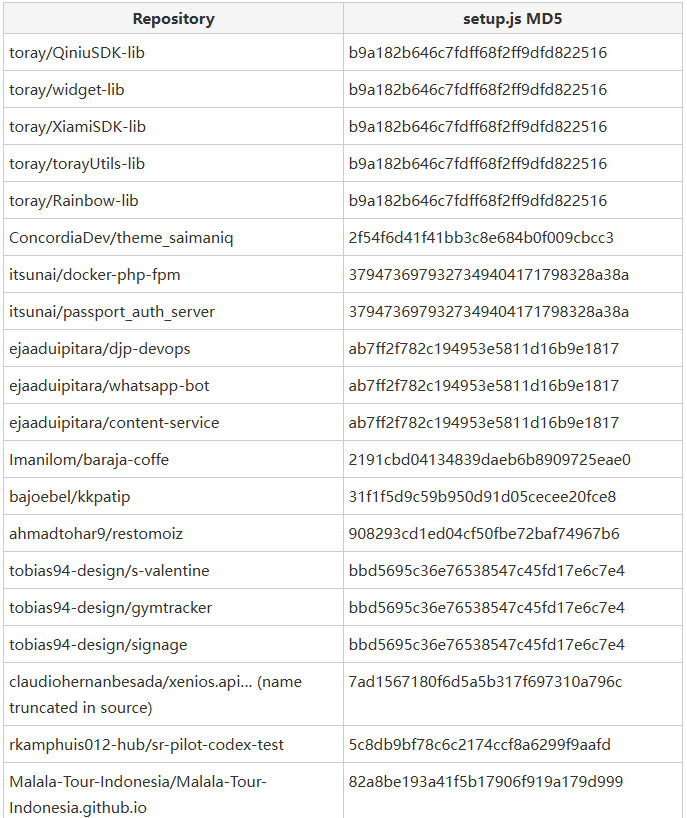
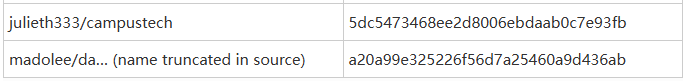
注意:文中涉及的IP地址与域名均已做去活化处理(例如添加[.]符号),防止意外解析或直接跳转。请仅在MISP、VirusTotal或自有SIEM等受控威胁情报平台中还原相关地址。
参考来源:
Hackers Hijack AI Coding Agents Through Malicious GitHub Repositories to Steal Developer Credentials
https://cybersecuritynews.com/hackers-hijack-ai-coding-agents/



