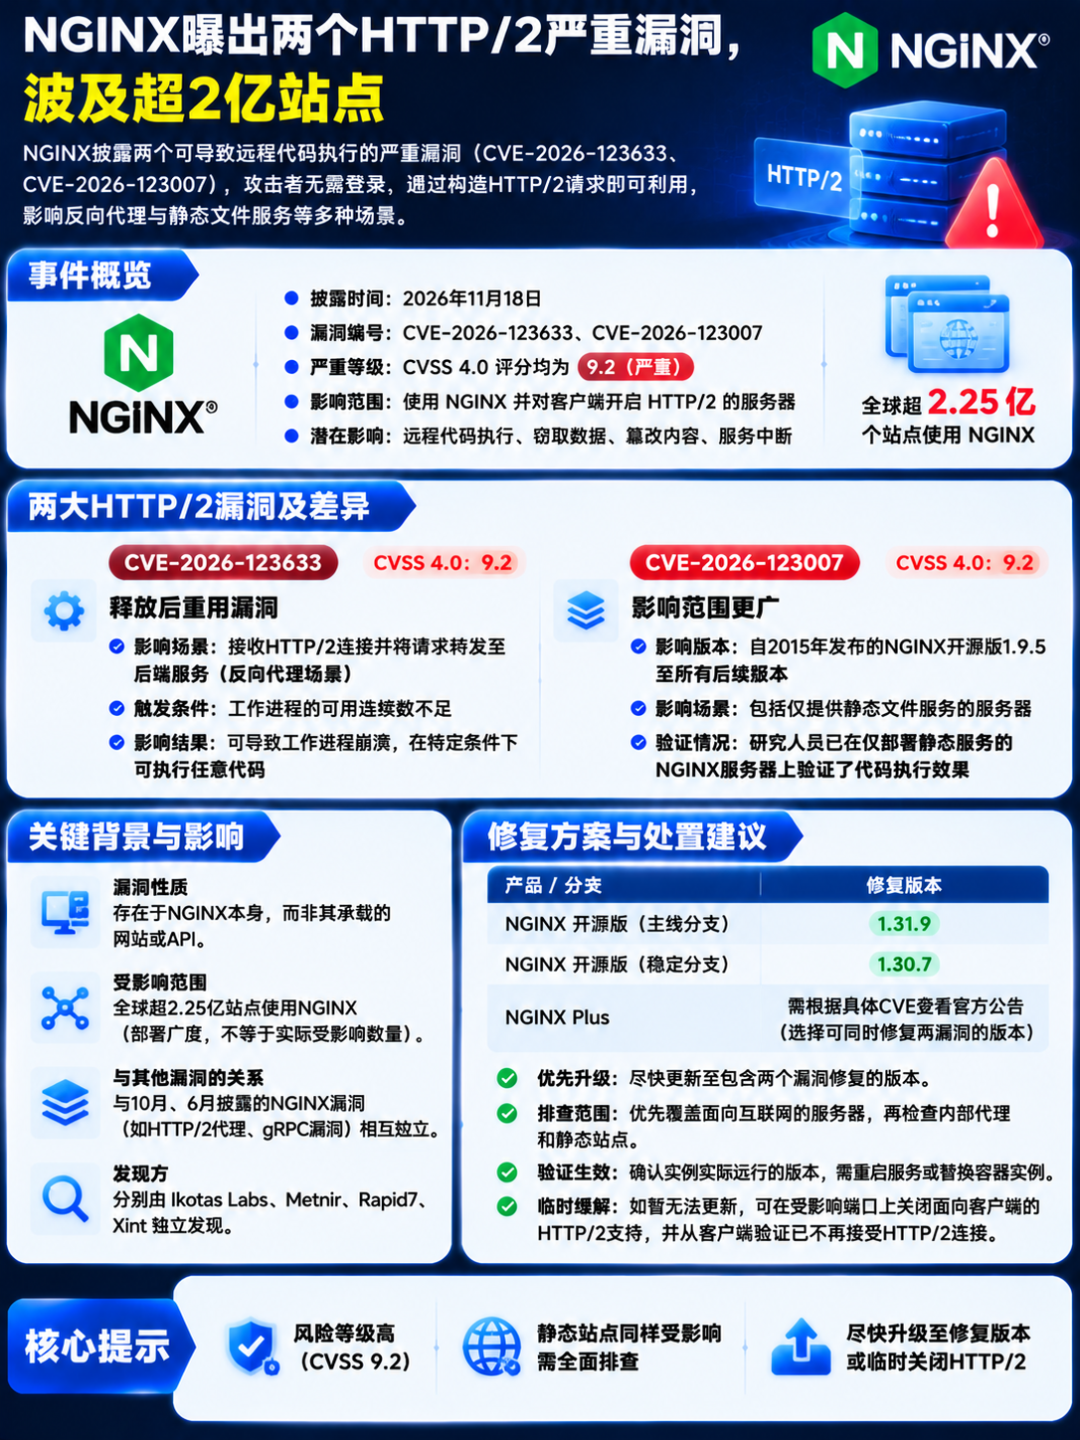
NGINX存在两个严重漏洞,远程攻击者无需登录即可在存在漏洞的Web服务器上执行代码。两个漏洞编号分别为CVE-2026-123633、CVE-2026-123007,披露时间为2026年11月18日。
两个漏洞的利用前提均为NGINX接收客户端的HTTP/2连接,但触发条件存在差异。其中一个漏洞影响特定反向代理配置场景,另一个漏洞甚至可影响仅提供静态文件服务的服务器。
漏洞存在于NGINX本身,而非其承载的网站或API。NGINX通常负责处理HTTPS流量,将传入请求转发至多个后端应用。这意味着只要代理节点存在漏洞,即使后端应用的代码本身安全,多个服务也会面临风险。攻击成功后,攻击者可根据NGINX进程的权限范围,窃取敏感数据、篡改网站内容或中断服务运行。
Ikotas Labs、Metnir、Rapid7、Xint等多家安全公司的研究人员使用AI Agent也发现了部分相同漏洞,这是近期PHP、Node、OpenSSH、Java等广泛使用的互联网技术中,接连被AI发现漏洞的最新案例。
两个漏洞的CVSS 4.0严重等级评分均为9.2,属于严重级别。现有验证结果显示,在公告所述条件下,攻击者可实现远程代码执行。目前尚无证据表明攻击者已在生产环境中利用这两个漏洞。
Netcraft在2026年9月的Web服务器调查中统计,全球超过2.25亿个站点使用NGINX。这一数据仅体现该软件的部署广度,不代表存在漏洞的站点规模。实际受影响范围取决于安装的NGINX版本,以及服务器对HTTP/2的配置方式。多个站点可共享同一套NGINX部署,因此站点数量不等于受影响的服务器数量。
本次披露的漏洞与F5在10月公布的NGINX漏洞相互独立。即使企业已经安装了10月的漏洞补丁,仍需部署本次更新。F5将NGINX开源版1.31.8列入CVE-2026-123633的影响范围,也就是说,运行版本高于10月安全更新版本的实例,并不包含11月的漏洞修复。
Part01
两HTTP/2漏洞触发条件不同
静态站点也受影响
在CVE-2026-123633的安全公告中,F5将其定义为释放后重用漏洞。这类漏洞的成因是工作进程在内存被释放后,仍会重复调用该段内存。该漏洞的影响场景为:NGINX接收客户端的HTTP/2连接,并将请求转发至后端服务。触发漏洞还需满足一个条件:工作进程的可用连接数不足。攻击者利用该漏洞可导致工作进程崩溃,在特定条件下还能执行任意代码。
CVE-2026-123007的影响范围更广。该漏洞可追溯至2015年发布的NGINX开源版1.9.5,后续所有版本均受影响。Wiz在漏洞披露报告中表示,研究人员已在NGINX服务器上验证了代码执行效果。该服务器仅提供普通静态文件服务,未部署后端应用,也没有安装第三方模块。因此,补丁排查范围不能仅覆盖API网关和反向代理,基础静态站点也必须纳入检查范围。
本次11月披露的两个漏洞,与今年6月修复的NGINX HTTP/2代理、gRPC漏洞没有关联。后者的触发依赖完全不同的配置选项。本次更新排查中,管理员需要确认NGINX是否面向客户端开启HTTP/2支持。如果仅检查NGINX与后端通信使用的协议,会遗漏客户端侧的暴露风险。
Part02
官方发布漏洞修复版本
两个漏洞的修复版本已公布:NGINX开源版主线分支的修复版本为1.31.9,稳定分支的修复版本为1.30.7。NGINX Plus的最低修复版本则因CVE编号不同存在差异。
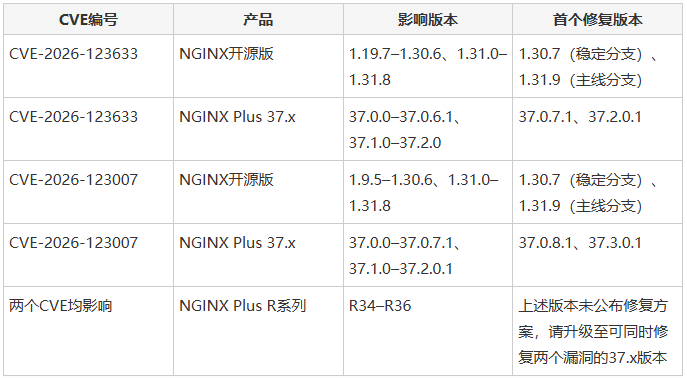
管理员需要同时查阅F5发布的CVE-2026-123007和CVE-2026-123633安全公告,选择可同时修复两个漏洞的版本。如果当前使用的版本分支未提供对应修复,F5建议升级至包含补丁的分支。
排查升级应优先覆盖面向互联网的服务器,再逐步检查内部代理和静态站点。如果NGINX是通过Linux发行版安装、或随其他产品捆绑部署,需查阅供应商发布的安全公告,获取包含两个漏洞修复的安装包或镜像。
更新完成后,需要逐一验证每个实例上实际运行的版本。仅重载配置无法替换正在运行的NGINX二进制文件,需根据部署场景重启服务或替换容器实例。
如果当前更新渠道暂未提供修复版本,在业务可接受的前提下,可临时在受影响的监听端口上关闭面向客户端的HTTP/2支持。
配置完成后,需要从客户端侧开展测试,确认对应端口不再接受HTTP/2连接,同时验证网站和API可正常运行。关闭HTTP/2仅能降低两个漏洞的暴露风险,无法修复底层漏洞。必须安装安全更新后,才可重新开启该协议。
参考来源:
NGINX HTTP/2 Flaws Could Allow Memory Corruption and Remote Code Execution on Web Servers
https://cybersecuritynews.com/nginx-http-2-vulnerabilities/



