2022年7月,乔治城大学的安全与新兴技术中心(CSET)与斯坦福大学网络政策中心的地缘政治、技术与治理项目共同召集了一次专家研讨会,以研究人工智能系统中的漏洞与传统软件漏洞之间的关系。讨论的主题包括AI漏洞在多大程度上可以在标准的网络安全流程下处理,目前阻止准确分享AI漏洞信息的障碍,针对AI系统的对抗性攻击相关的法律问题,以及政府支持可能改进AI漏洞管理和缓解的潜在领域。
参加研讨会的人员包括网络安全和AI红队角色的行业代表;有进行对抗性机器学习研究经验的学者;网络安全法规、AI责任和计算机相关刑事法的法律专家;以及有重大AI监督责任的政府代表。
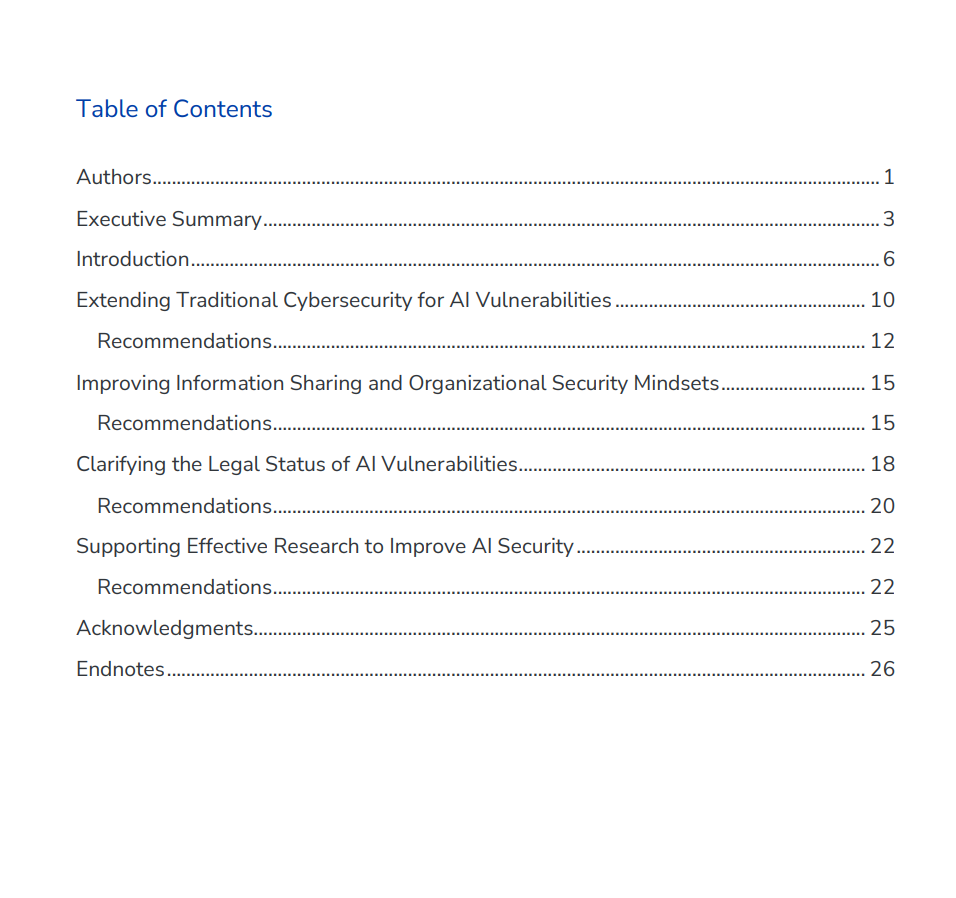
这份报告的目的是两个。首先,它提供了对AI漏洞的高级别讨论,包括它们与其他类型的漏洞的不相似之处,以及关于AI漏洞的信息共享和法律监管的当前状态。其次,它试图表述研讨会上大多数参与者支持的广泛建议。这些建议按四个高级别主题分类,如下:
主题:扩展传统网络安全以应对AI漏洞
1.1. 建议:构建或部署AI模型的组织应使用一个风险管理框架,涵盖AI系统生命周期中的安全性。1.2. 建议:对抗性机器学习研究者、网络安全实践者和AI组织应积极尝试扩展现有的网络安全流程以涵盖AI漏洞。1.3. 建议:对抗性机器学习领域的研究者和实践者应与处理AI偏见和鲁棒性的人员,以及其他具有相关专业知识的社区进行协商。
主题:改善信息共享和组织安全思维
2.1. 建议:部署AI系统的组织应寻求信息共享安排,以促进对威胁的理解。2.2. 建议:AI部署者应强调在产品生命周期的每个阶段都将安全文化融入AI开发中。2.3. 建议:高风险AI系统的开发
专知便捷查看
便捷下载,请关注专知公众号(点击上方蓝色专知关注)
专知,专业可信的人工智能知识分发,让认知协作更快更好!欢迎注册登录专知www.zhuanzhi.ai,获取100000+AI(AI与军事、医药、公安等)主题干货知识资料!
欢迎微信扫一扫加入专知人工智能知识星球群,获取最新AI专业干货知识教程资料和与专家交流咨询!点击“阅读原文”,了解使用专知,查看获取100000+AI主题知识资料



