来源丨经授权转自 JackCui(ID:JackCui-AI)
作者丨JackCui
炸裂,有人逆向某
星电视后,发现它会反向监视用户....
REA 逆向工程火了之后,掀起了一波逆向家用电视的热潮。
一名叫 Log4j 的博主也研究起了自己的某星电视,结果还真发现了一些让人头皮发麻的东西。
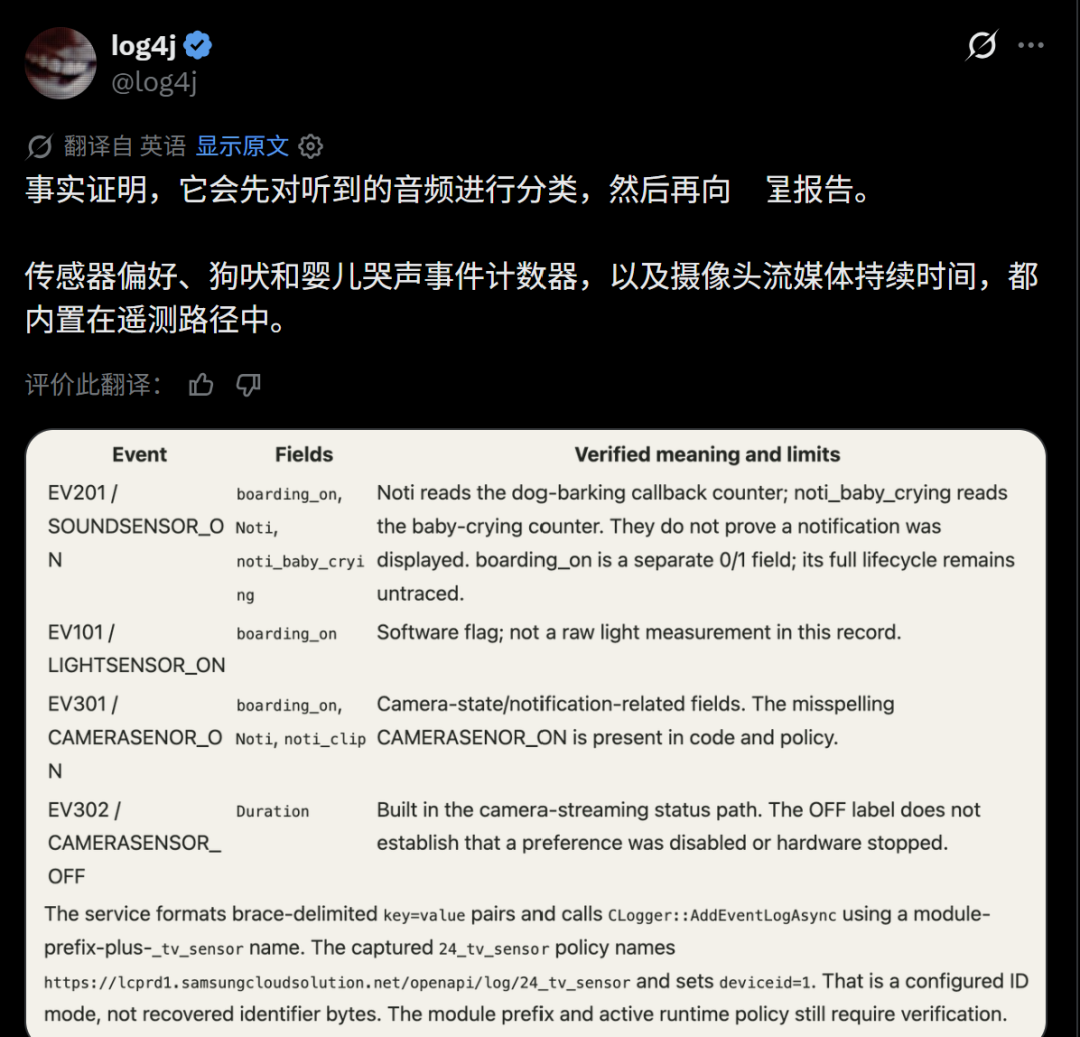
某星电视会在设备上记录环境中的声音,然后对声音进行分类。
通过计数器向某星服务器报告。
电视自身没有麦克风时,会寻找带麦克风的连接设备,例如音响或蓝牙设备。
电视还会启动一个名为 rmdemon 的服务,能启动网络数据包记录。
另外还发现了人脸相关代码,输出包括人脸边界框,并提及连接摄像头的预览功能。
随后,马上就有人在 X 上反馈,REA 被 Claude 禁了!
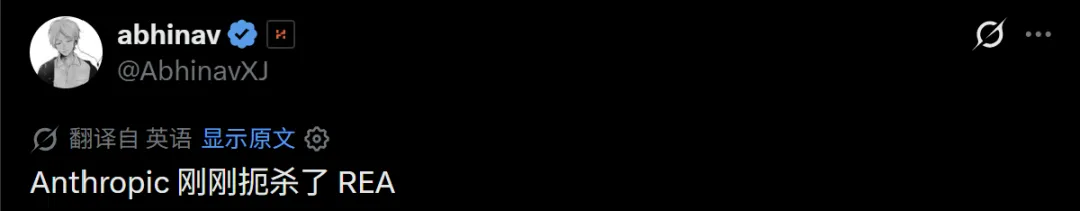
提示词里只要有 REA,任务请求就会被强制中断。
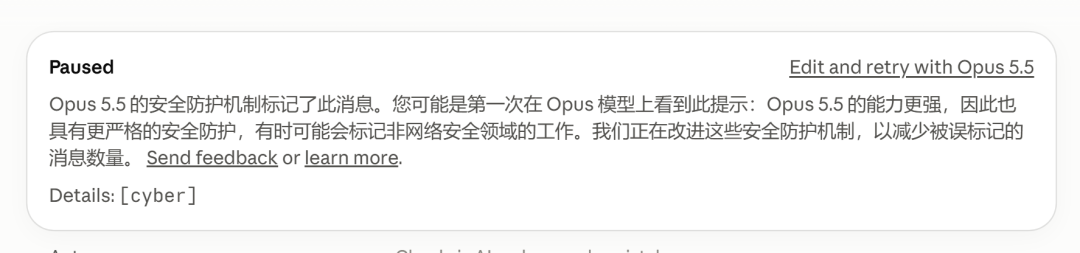
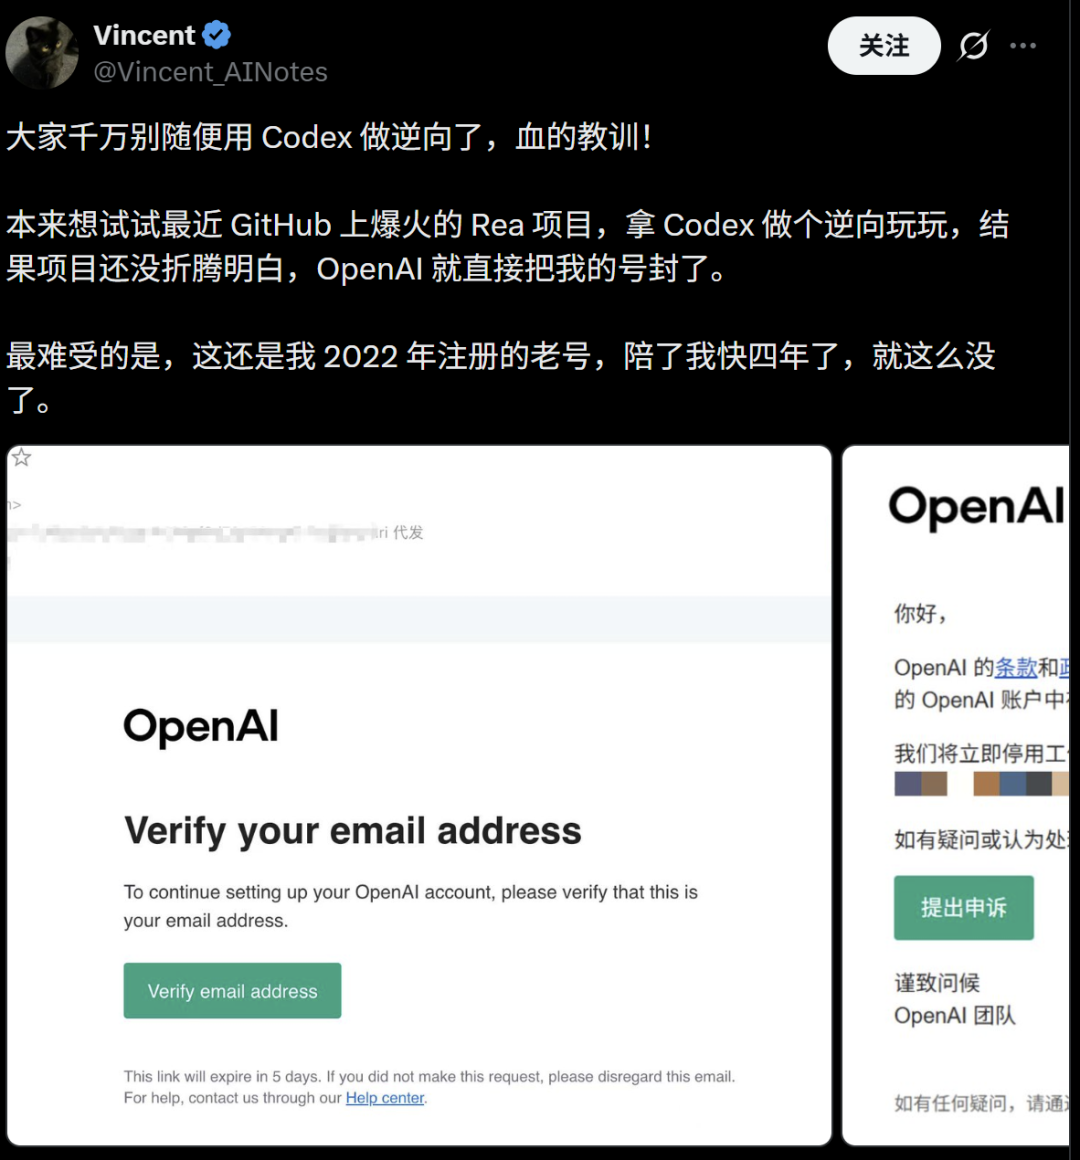
Chat-GPT 这边做得更绝,直接封号。
怎么一个开源工具,突然闹出这么多争议?
接下来,咱就把关于 REA 这几件事掰开聊聊。
一、逆向一切
这个叫 REA 的开源项目最近火得不要不要的。
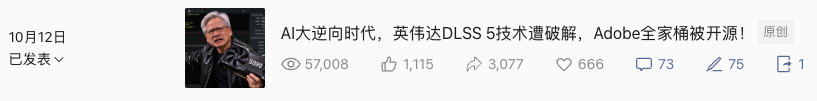
它是给 AI 用的一整套逆向软件工具,让 AI 在拿不到源代码的情况下,也能拆解软件,复刻所有功能。
项目在 Github 上已经有 38.6 万颗星了,衍生出了一系列脑洞大开的玩法。
逆向工程已经不算新鲜事,在 AI 出现以前,就有不少逆向佬靠着反编译、看汇编,一点点扒出软件的底层实现逻辑。
只不过门槛太高,普通人很难上手。
但随着 AI 发展越来越成熟,这些硬核操作也不再是什么高不可攀的技能。
这个开源项目的出现,基本上把逆向工程破壁了,以后会打字就能逆向。
比如说在 B 站上就看到了有佬用 REA 把小米刷入了 IOS 系统。
打开“关于本机”,系统版本显示 iOS 16.5,机型甚至写着 iPhone X。
已经不知道原作者是谁了,水印都打爆浆了,先用佬指代吧。
佬把代码开源到了仓库。可以看到,这个项目甚至能让小米平板 5 同时装上 Android、Windows、Linux 和 iOS。
仓库链接:https://github.com/oosexgang/hackios-xnu-kernel
还有人通过 REA 逆向了家里的智能马桶。拆解微信小程序的蓝牙协议后,给马桶 vibe 了个原生遥控器。
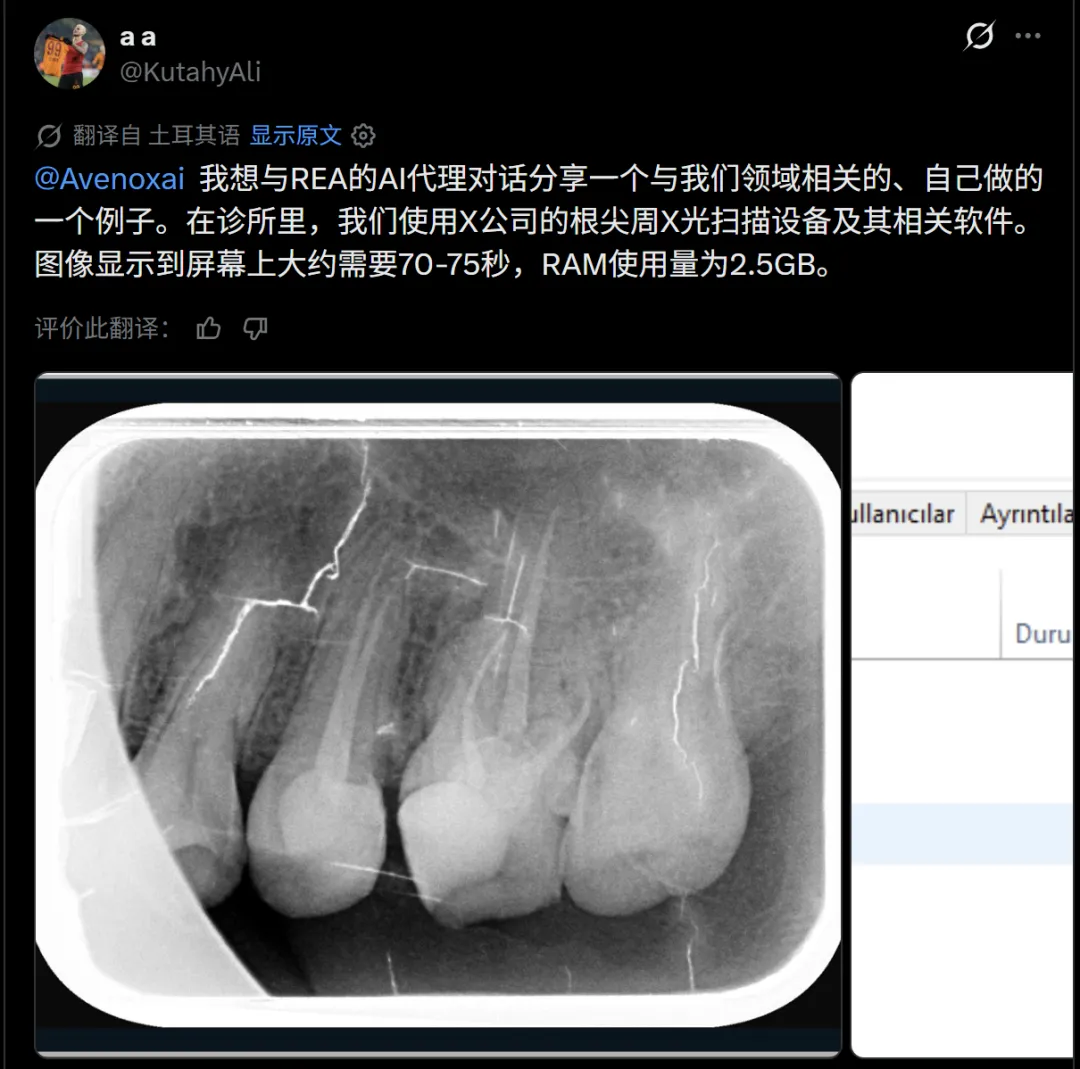
还有人用它逆向了牙齿扫描软件,全部开源了。
甚至逆向了一整个《上古卷轴》游戏,用 TypeScript 和 Three.js 从头重新实现了所有内容。
当然,逆向智能电视是这波最出圈的玩法之一, 国内国外都有很多人在玩。
嫌首页太乱,就自己做个清爽的桌面,把自动播放和烦人的推荐去掉。
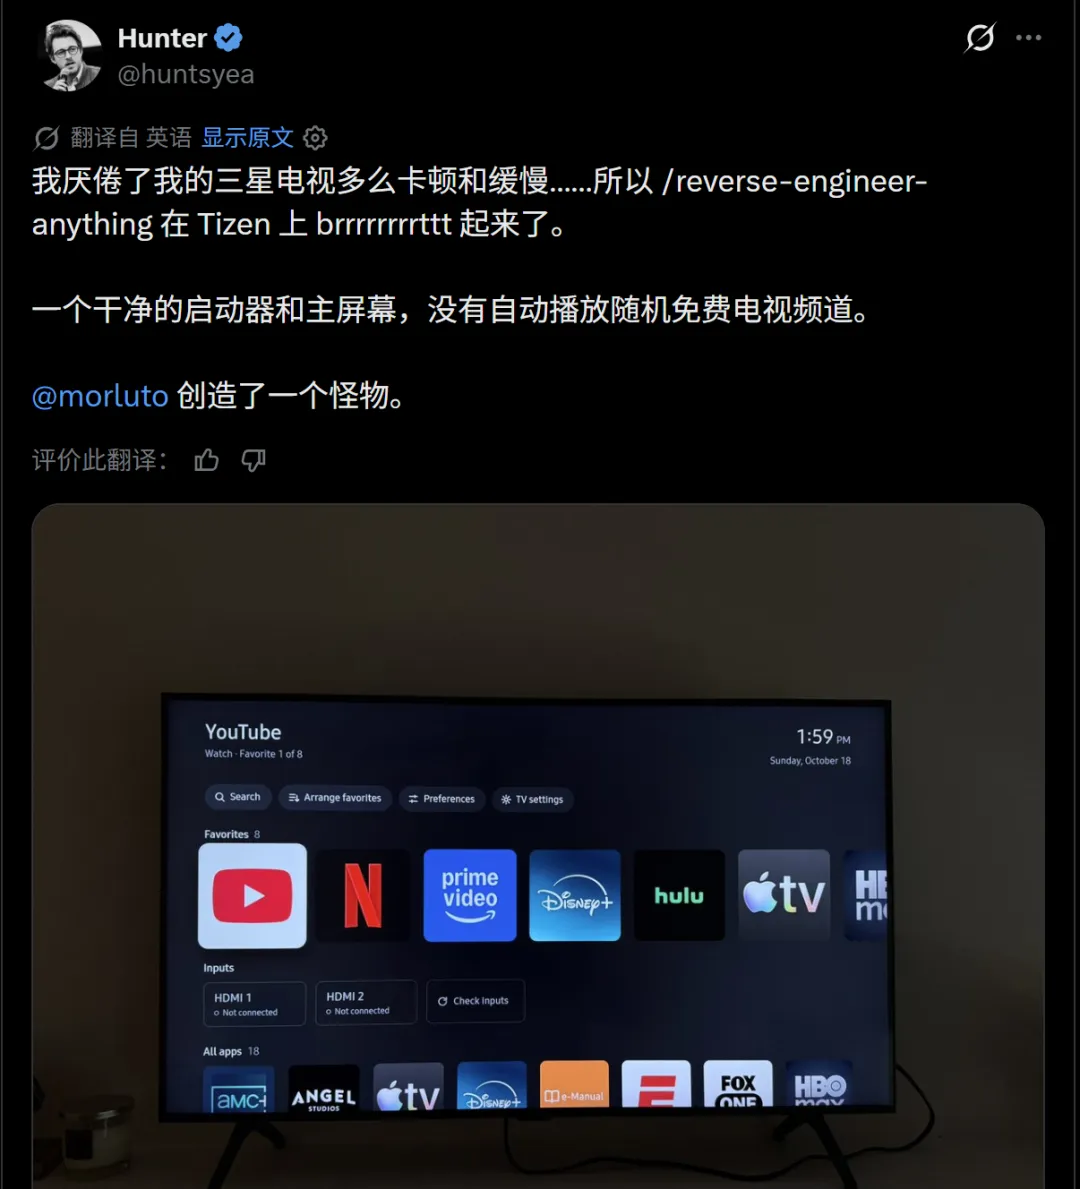
有人把改造方案做成了开源项目,能通过 Wi-Fi 给 Android TV / Google TV 停用广告服务和多余预装,再换上类似 Apple TV 的简洁桌面。
仓库链接:https://github.com/Gathin23/cleanyourtv
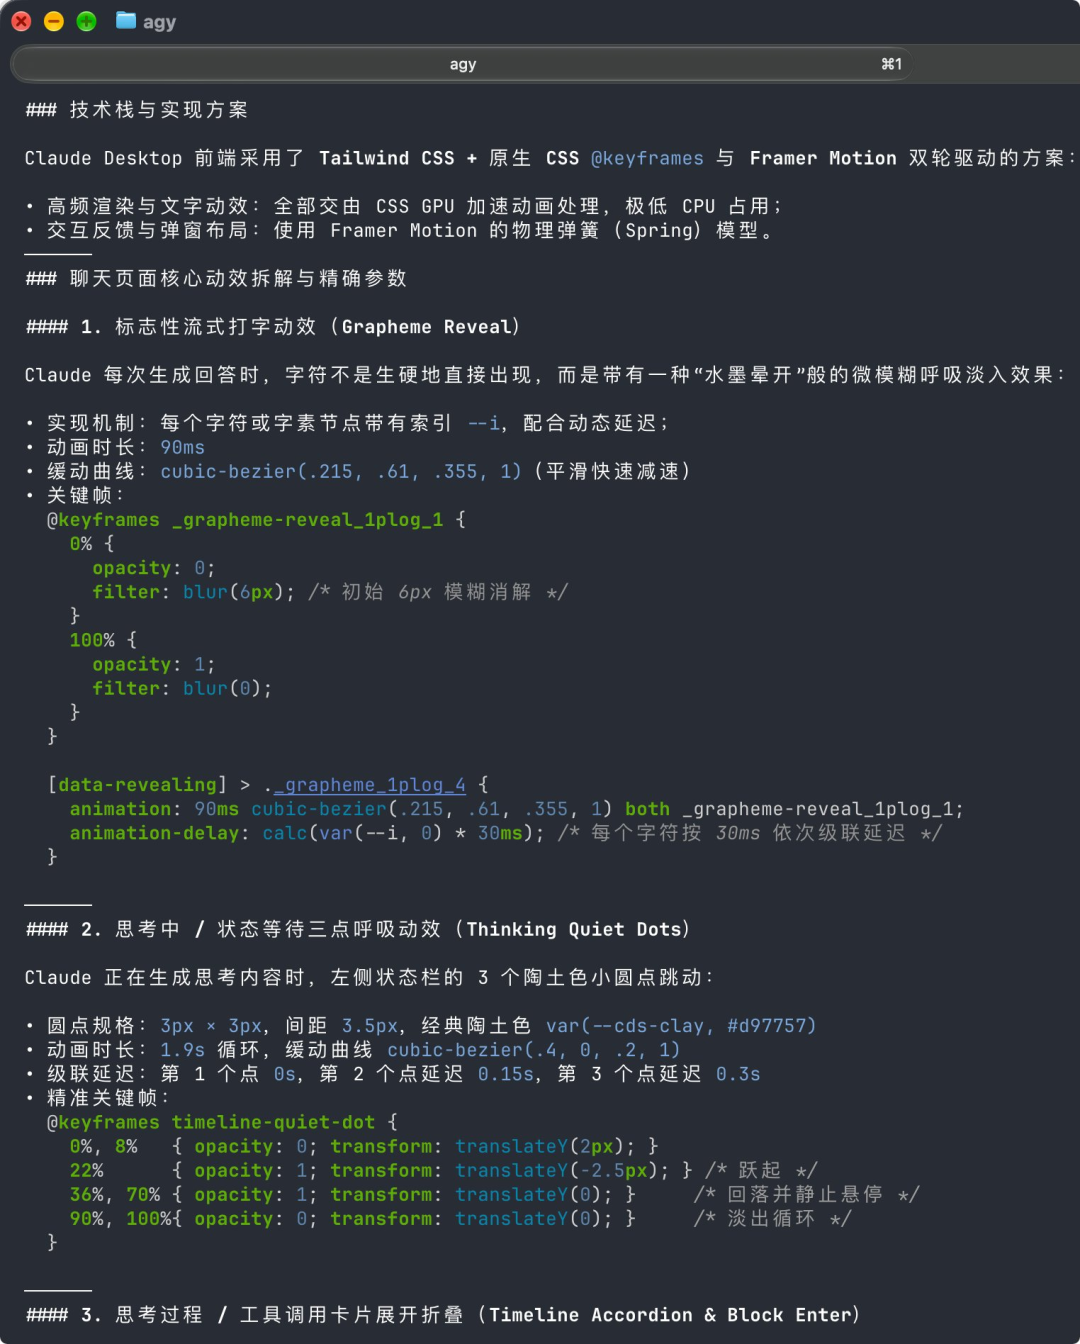
也有人把 Claude 的底裤给扒了,直接用
REA 逆向了它的前端。
发现在暗色模式下,白字黑底在人眼的视觉上上会因视网膜光渗效应产生光晕发散,视觉上感觉比浅色模式粗10%~15%。
所以 Claude 把字重从 500 / 600 减到了 460 / 560,两个主题下看起来粗细完全一致。
仓库链接:https://github.com/Caho1/open-claude-ui
Claude Code 也没被放过。
有人直接让 Muse 装上 REA,对着 Claude Code 本地客户端一顿分析,提取出了 2589 个模块、约 47MB 的代码,把内存都吃爆了。
仓库链接:https://github.com/morluto/rea/issues/1563
二、逆向合集
看完上面这些,你可能也手痒了:我也想逆向点什么,有没有现成的可以参考?
有人把这件事做成了一个合集,叫 awesome-reverse-engineered。
它收录了 16,809 个开源项目,全都免费,可以直接拿来用、照着改,或者当作自己动手前的参考。
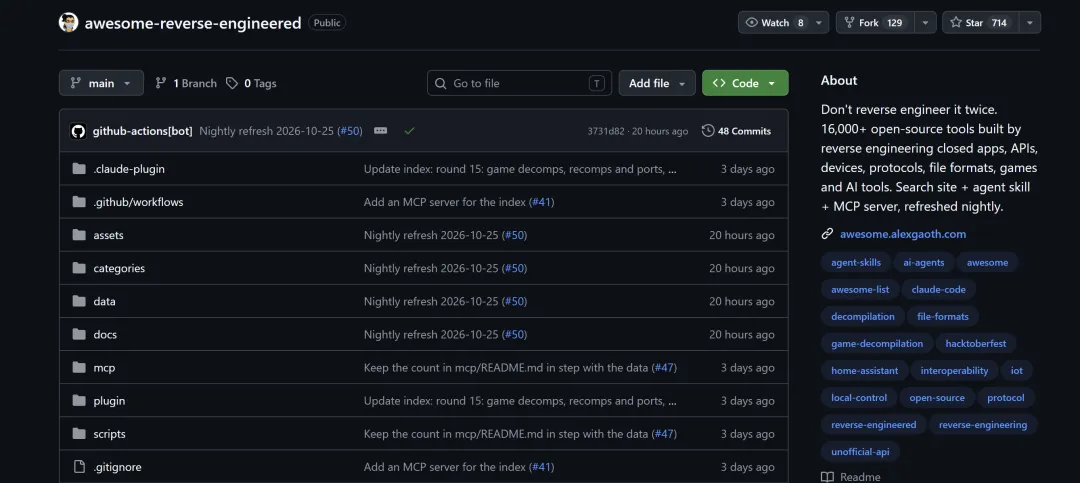
里面按类别分得很细。
游戏反编译与重新实现有 6071 个,设备与物联网类 3059 个,还有专门的 AI 工具与大模型客户端、汽车、固件、文件格式等等。
甚至有一个专门的栏目叫“起死回生”,收录了 130 个被厂商关停、变砖或放弃,又被开源项目重新救活的产品。
从 Spotify Car Thing 到亚马逊的 Dash 按钮,再到被谷歌停服的 Nest 第一、二代恒温器。
仓库链接:https://github.com/alexgaoth/awesome-reverse-engineered
三、Log4j 的发现
前面这些逆向案例,还比较和谐。
但 Log4j 晒出的发现,就让人有些后背发凉了。
他一开始只是觉得,自家某星电视推送的广告,怎么总是这么对胃口?
于是,他决定逆向自家电视。
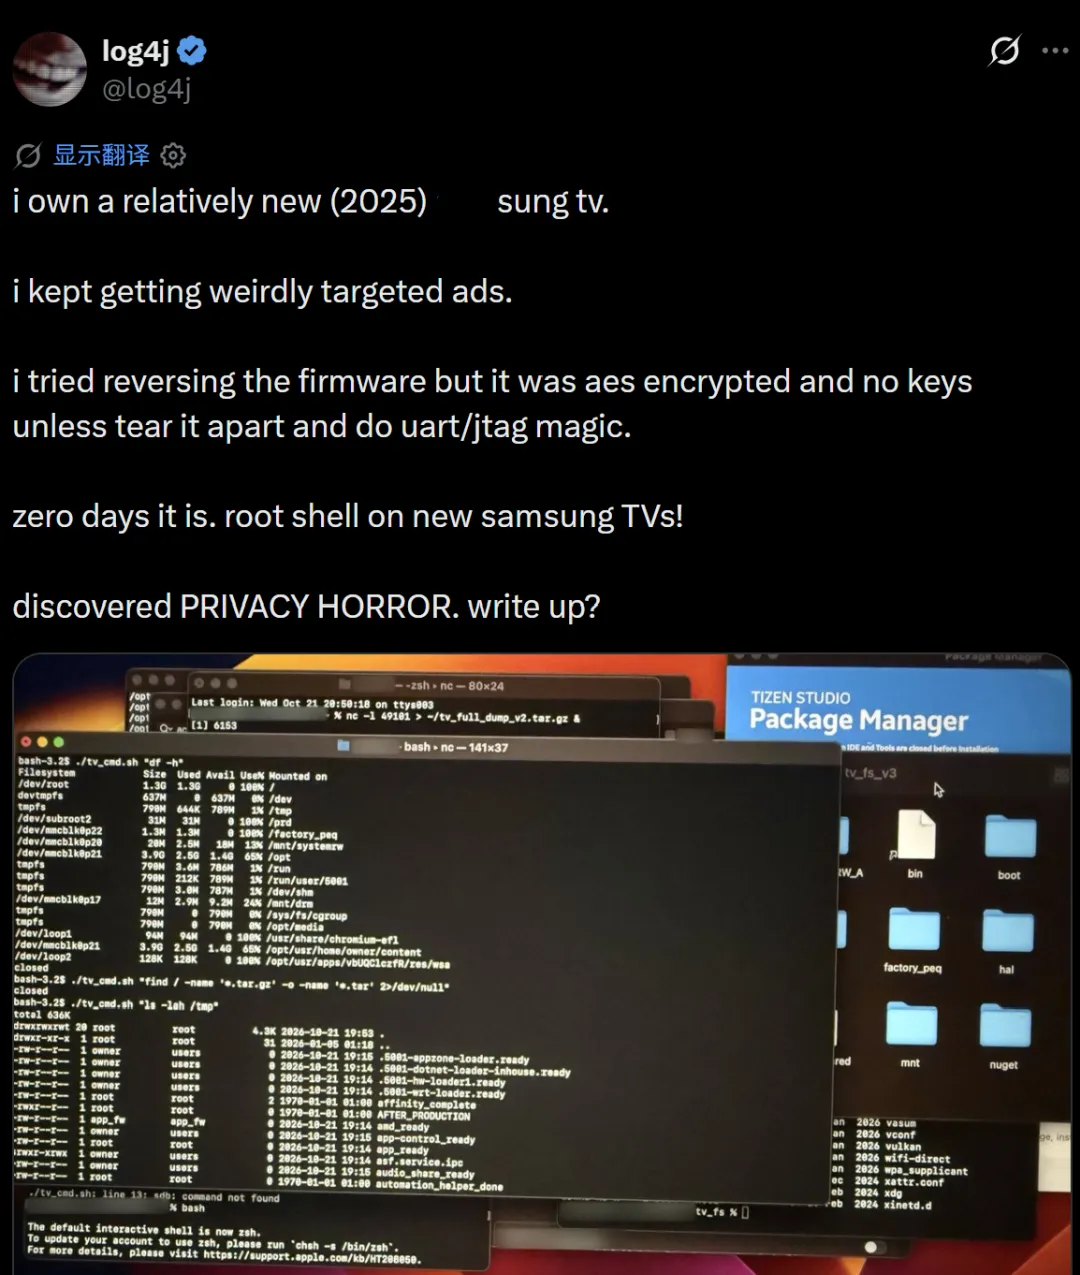
第一步,他先尝试分析固件。
结果刚上来就碰了壁。固件用了 AES 加密,没有密钥。
要找密钥,就得考虑拆机,通过 UART、JTAG 这类硬件调试接口继续研究。
他最终换了一条路,利用零日漏洞拿到了电视的 root 权限。
零日漏洞:已经被发现,但厂商还没来得及修补的安全漏洞,相当于系统里一扇还没堵上的“暗门”。
拿到权限后,他开始往系统里面翻。
其中,一份叫 security-policy.xml 的配置文件引起了他的注意。
里面列着一个名为 csapi-tv-service-alwaysonvoice 的组件,“常驻语音”功能。
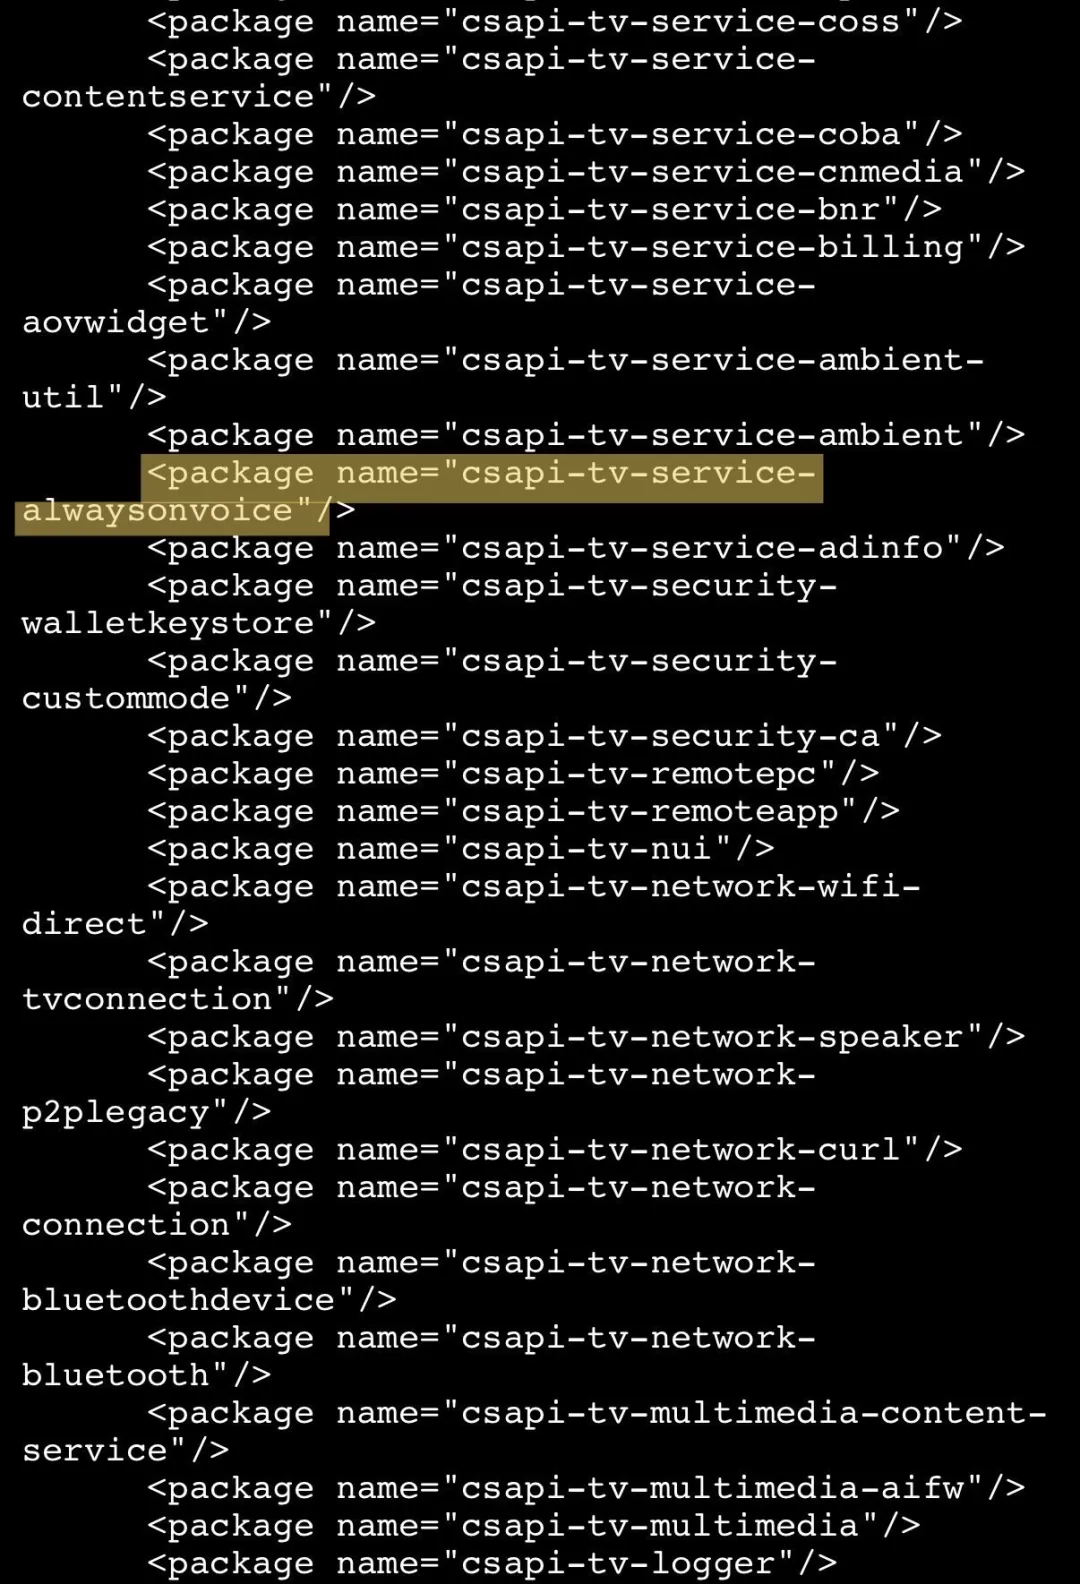
先解释一下,“常驻语音”到底是干什么的。
“常驻语音”的意思是,不用按键,你对着电视喊一声“Hi, Bixby”,它就会立刻响应。
在这种模式下,电视的麦克风得一直开着,一直听着客厅里的动静。
10 月 23 日,Log4j 发帖称,电视会先判断自己听到的是什么声音,再上报给某星。
在一个名为
EV201/SOUNDSENSOR_ON 的事件下,有专门统计狗叫和婴儿哭声的计数器。
这些数据以键值对的形式,记录到某星的一台云服务器上。
识别狗叫和哭声本身并不是秘密,但计数和账号关联起来,同样能透露一个家庭的日常活动。
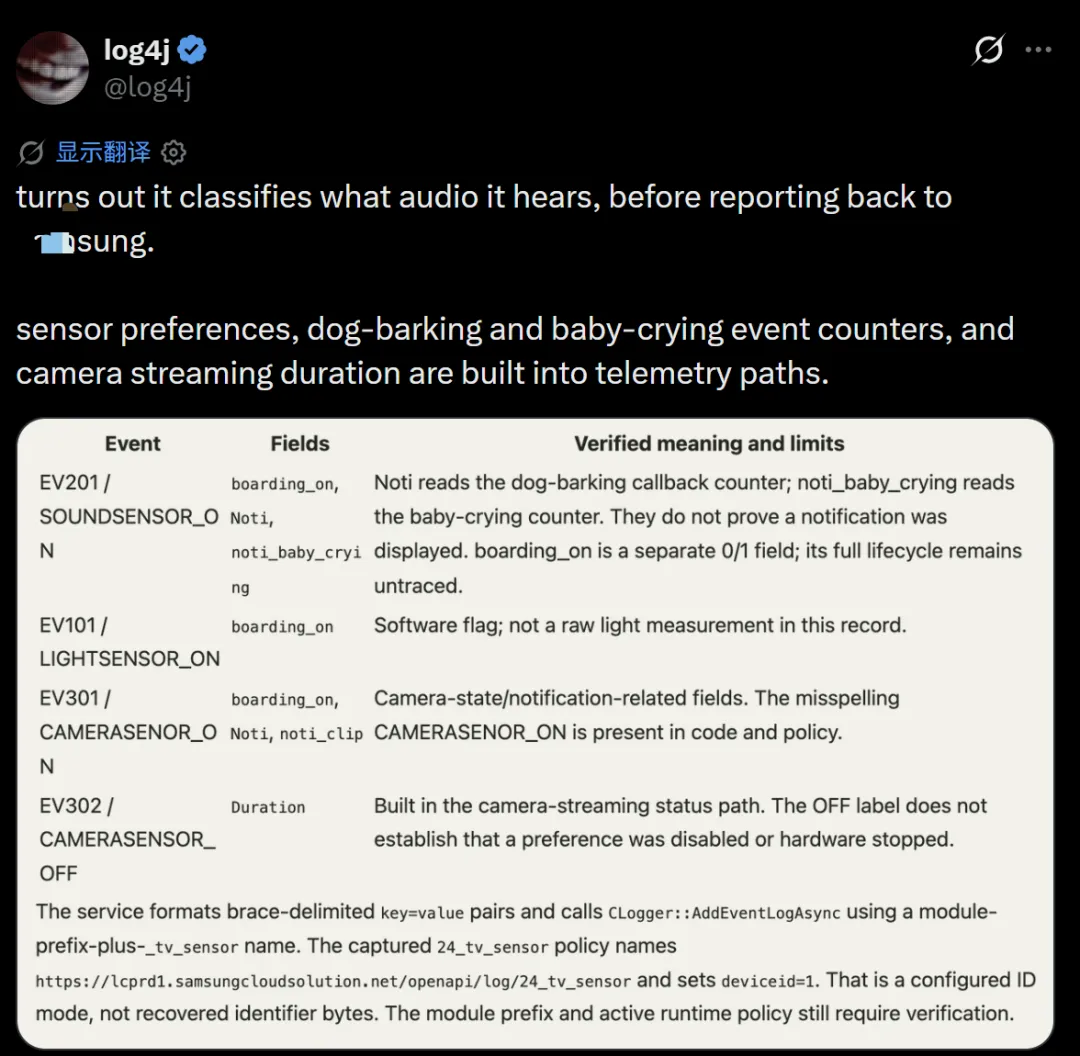
另外,Log4j 还在同一批遥测数据里,翻到了几个和摄像头有关的字段。
按 Log4j 的说法,这些传感器设置、事件计数和摄像头推流时长,都被直接写进了上报给某星的数据通道里。
也就是说,摄像头的开关、屋里的光线情况,某星可能都知道得一清二楚。
Log4j 还指出,如果某款某星电视本身没有麦克风,它会去找家里其他带麦克风的连接设备,比如回音壁(Soundbar)或蓝牙设备,相关数据会被送到 Bixby。
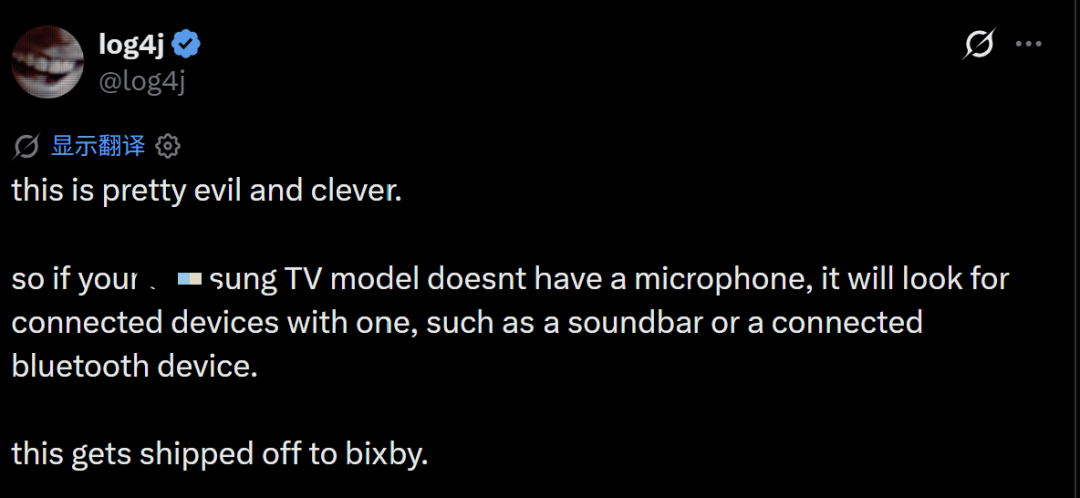
这一条争议最大,因为它听起来最像“犯罪”。
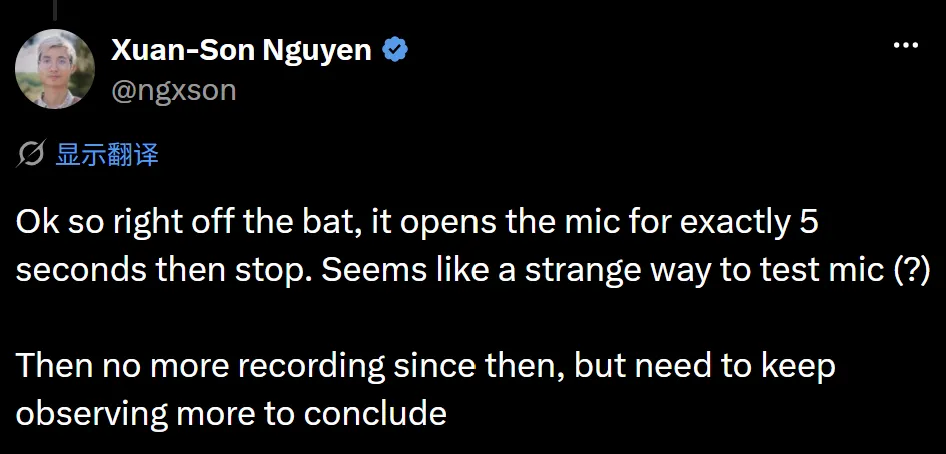
Hugging Face 工程师 ngxson 看到帖子后,把 Flipper Zero 伪装成一个 USB 麦克风,看看某星电视会不会主动去开它。
结果,电视真的打开了麦克风,5 秒后又停了下来。
最后,电视还会加载一个按地区区分的神经网络,追踪你在 YouTube 等 App 里的行为,连跳过了哪些广告都会记录。
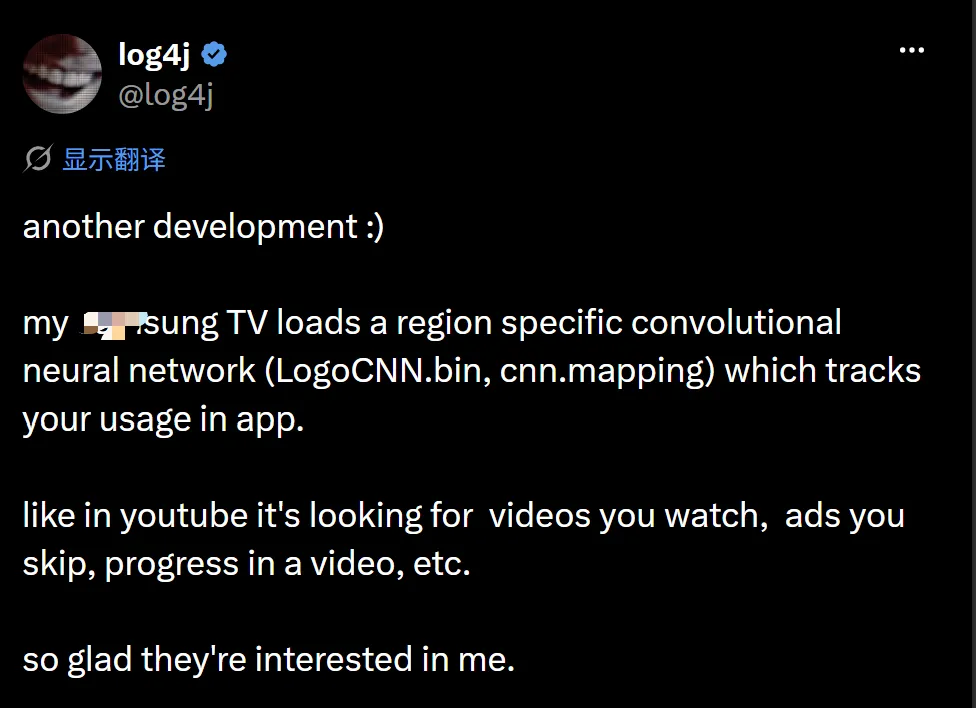
Log4j 翻出了详细的数据包记录,以及用于广告追踪的跨设备识别。
他还指控电视存在地理定位,向超过 400 个数据收集合作方发送过坐标。
他甚至猜测,很多某星电视越用越卡,可能就跟后台在处理音频、截图这些用户数据有关。
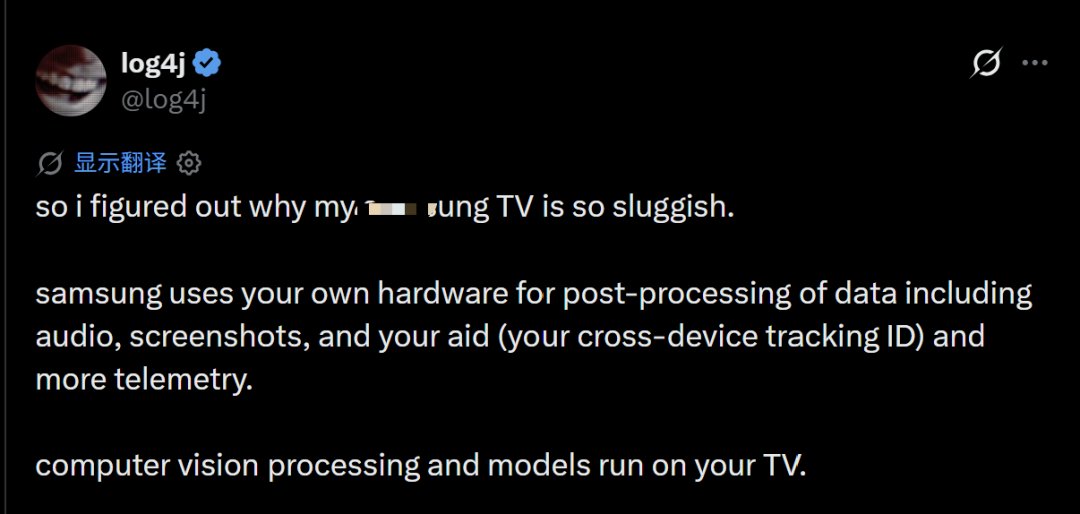
这些发现在 X 上刷屏大约 42 小时后,Log4j 的 OpenAI 账号被以“网络滥用”(Cyber Abuse)为由封禁了。
他说自己从没用 OpenAI 的工具去利用或寻找漏洞,只是在本地做逆向,结果触发了 Daybreak 的检测。
账号里剩下的约 500 美元额度也跟着没了。
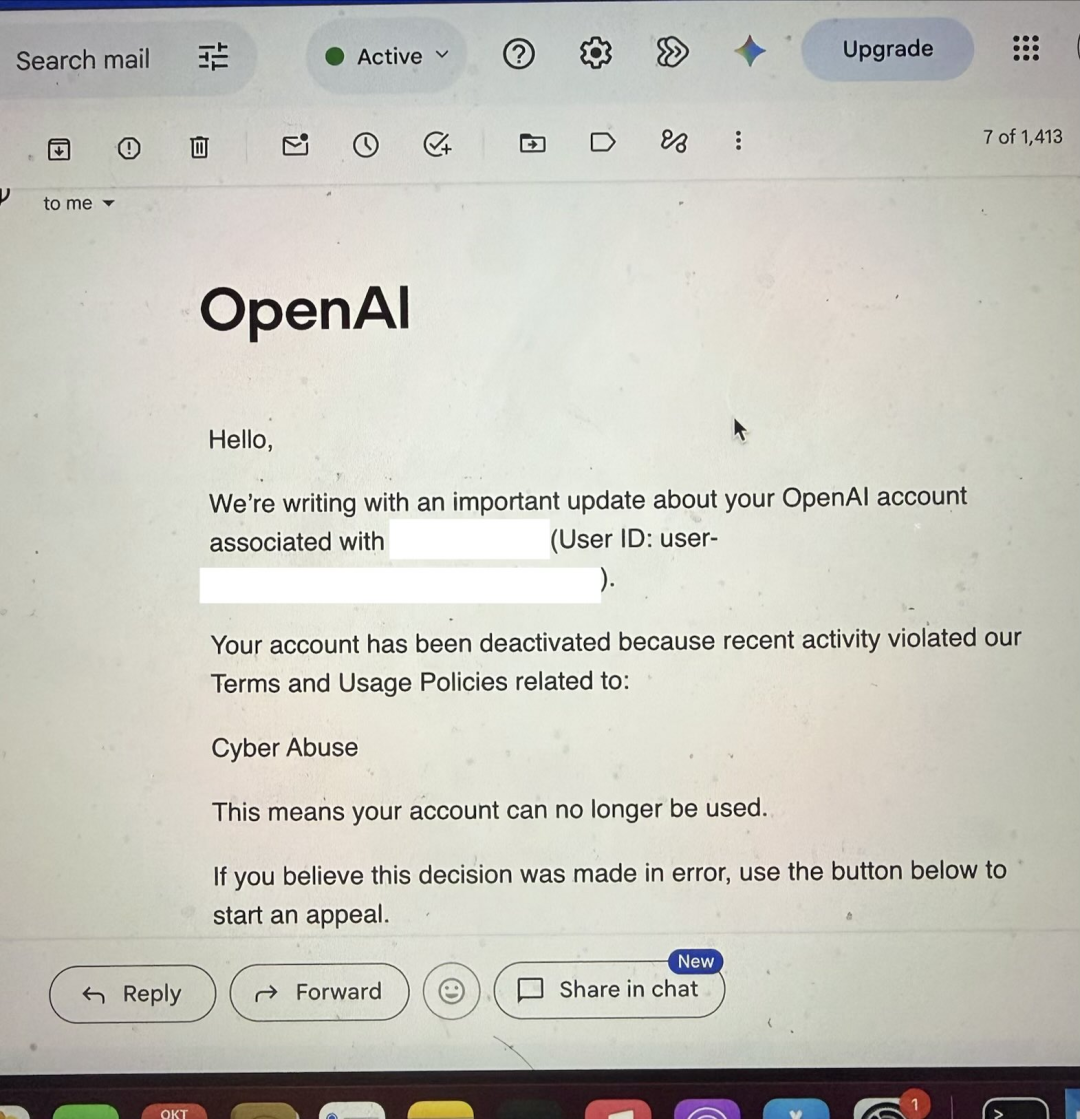
他并不是个例。
有人说自己只是输入了 reverse、crawler 这类词,几分钟后账号就没了。
Claude 随后也出现了类似情况。
从 10 月 21 日起,陆续有用户在 Reddit 的 r/Claude 板块反映,Claude Opus 5.5 做逆向分析时会先正常开始,然后在回答中途被安全检查打断。
结果是,越来越多人开始转向本地模型。
有人干脆只在本地模型上跑 REA,就是为了避免封号。
四、总结
REA 真正可怕的地方,倒不是它能逆向多少软件,而是它让原本只有少数技术大佬才能看懂的东西,普通人也有机会看个明白。
以前,厂商说什么,我们就只能信什么。
现在,只要有足够的技术手段,用户也能亲自拆开看看,自己的设备到底在背后干了些什么。
当然,逆向发现了可疑代码,不代表厂商就一定在偷偷监视用户。
具体有没有执行、数据有没有上传,还需要更多证据。
但这波风波至少说明了一件事:当 AI 把逆向工程的门槛降下来,越来越多藏在黑盒里的东西,就可能被摆到台面上。
至于 REA 最后会成为打破信息不对称的工具,还是被各大平台重点防范的对象,恐怕这场争议才刚刚开始。



